
Blog
Gefälschte Ledger Geräte & Ledger-Betrug: So erkennen Sie sie & schützen Ihre Gelder
Kurzfassung
Ledger-Betrug tarnt sich häufig als Support, Update oder Geräteaustausch, um Wiederherstellungswörter oder eine unsichere Transaktionsfreigabe zu erhalten. Ihr echter Name oder Ihre Adresse in einer Nachricht beweist nicht, dass Ledger der Absender ist. Öffnen Sie offizielle Kanäle selbst und nutzen Sie die Echtheitsprüfung; die Verpackung allein belegt keine Authentizität.
Verwenden Sie keine mitgelieferte Phrase eines angeblich neuen Geräts und geben Sie Ihre Wörter nicht an Anrufende, Chats oder Verifizierungsseiten weiter. Bei offengelegter Phrase hilft keine neue PIN: Sichern Sie verbliebene Guthaben über eine neue Wallet auf vertrauenswürdiger Hardware. Die Wiederherstellung vergessener Zugangsdaten ist kein Rückgängigmachen eines Diebstahls; Crypto Recovers kehrt solche Transaktionen nicht um.
Ledger ist die am weitesten verbreitete Hardware Wallet-Marke der Welt – und zugleich die am häufigsten imitierte. Die Betrugsmaschen, die sich gegen Ledger-Nutzer richten, sind vielfältig, gut finanziert und darauf ausgelegt, vollkommen legitim zu wirken – genau deshalb fallen auch erfahrene Krypto-Nutzer darauf herein. Der Schutz, der wirklich funktioniert, ist zu verstehen, wie jede Angriffsart abläuft – und was in den ersten Minuten zu tun ist, wenn Sie merken, dass Sie ins Visier geraten sind.
Warum Ledger-Nutzer das bevorzugte Ziel sind
Eine Hardware Wallet ist nur so stark wie die 24-Wort-Wiederherstellungsphrase dahinter. Das Gerät selbst ist gehärtet, aber die Phrase ist der eine Schwachpunkt: Wer diese 24 Wörter besitzt, kann jeden privaten Schlüssel neu erzeugen und jedes Konto leeren – ohne Ihr Ledger jemals anzufassen. Betrüger wissen das, und jede Ledger-Masche hat dasselbe Ziel: die Phrase zu bekommen oder Sie dazu zu bringen, eine Transaktion zu bestätigen, die Sie nicht verstehen.
Dieses eine Ziel macht die gesamte Betrugslandschaft leichter zu durchschauen. Wenn eine E-Mail, eine Website, eine App oder eine Person nach Ihrer Wiederherstellungsphrase, einer „Überprüfung“ Ihrer Wörter oder einem Foto Ihrer Seed-Karte fragt, ist das Gespräch ein Betrug – egal wie offiziell es wirkt.
Phishing-E-Mails und Textnachrichten
Im Juli 2020 wurde die E-Commerce- und Marketing-Datenbank von Ledger gehackt; dabei wurden Namen, E-Mail-Adressen und in vielen Fällen Postanschriften von rund 272.000 Kunden offengelegt. Der Vorfall betraf ausschließlich Kontaktdaten – keine privaten Schlüssel, keine Wiederherstellungsphrasen, keine Wallet Daten. Was folgte, war eine anhaltende Phishing-Kampagne, die diese echten Kundendaten nutzte, um gefälschte Kontaktaufnahmen glaubwürdig wirken zu lassen: E-Mails mit Ihrem echten Namen, die sich auf Ihre echte Adresse bezogen und behaupteten, Ihr Gerät brauche ein Firmware-Update, Ihre Konten seien gefährdet oder Sie kämen für eine „Ledger-Recover“-Migration infrage. Jede dieser E-Mails führte auf eine Website, die nach Ihrer 24-Wort-Wiederherstellungsphrase fragte.
Ledger wird Sie niemals per E-Mail, SMS oder Online-Formular nach Ihrer Wiederherstellungsphrase fragen. Die Phrase wird ausschließlich auf dem physischen Gerät eingegeben – bei der Ersteinrichtung oder der Wiederherstellung. Sie wird niemals in eine Website, eine App oder ein Chat-Fenster getippt – nicht zur „Überprüfung“, nicht aus „Sicherheitsgründen“, nicht für den Support. Wenn eine Kommunikation danach fragt, ist es Betrug. Löschen Sie die Nachricht, klicken Sie nicht auf den Link und antworten Sie nicht.
Gefälschte Websites und gefälschte Ledger-Live-Apps
Betrügerische Domains, die Ledger nachahmen, tauchen in Suchergebnissen, in bezahlten Werbeanzeigen und in Phishing-E-Mails auf. Häufige Muster sind Domains, die Bindestriche oder Zusatzwörter ergänzen, absichtliche Tippfehler sowie „Support“- oder „Download“-Varianten des Ledger-Namens. Diese Seiten können täuschend echt aussehen und anbieten, Ihre Wallet zu synchronisieren, zu verifizieren oder wiederherzustellen. Alle wollen Ihre Wiederherstellungsphrase.
Die einzige legitime Domain ist ledger.com, und die offizielle Support-Seite ist support.ledger.com. Ledger Live wird nur über die offizielle Ledger-Website oder die offiziellen App-Stores heruntergeladen – niemals über einen Link in einer E-Mail, eine Suchanzeige, eine YouTube-Beschreibung oder ein Pop-up. Gefälschte „Ledger-Live“-Apps wurden auch über inoffizielle Android-Stores und per Sideloading installierte APKs verbreitet, und bösartige Browser-Erweiterungen, die Ledger nachahmen, sind in Erweiterungs-Stores aufgetaucht. Prüfen Sie den Entwicklernamen, prüfen Sie die Download-Zahlen, und behandeln Sie jede Erweiterung, die Wallet-Berechtigungen verlangt, als nicht von Ledger.
Gefälschte Ledger Geräte
Gefälschte Ledger-Hardware wurde von Sicherheitsforschern dokumentiert und analysiert. Äußerlich können diese Geräte echten Ledgers zum Verwechseln ähnlich sehen; innerlich ist die Firmware verändert. Die gefährlichste Variante wird mit einer Wiederherstellungsphrase ausgeliefert, die dem Angreifer bereits bekannt ist: Jedes Guthaben, das an Adressen dieser Phrase gesendet wird, ist für ihn sofort verfügbar – noch bevor der Käufer das Gerät eingerichtet hat.
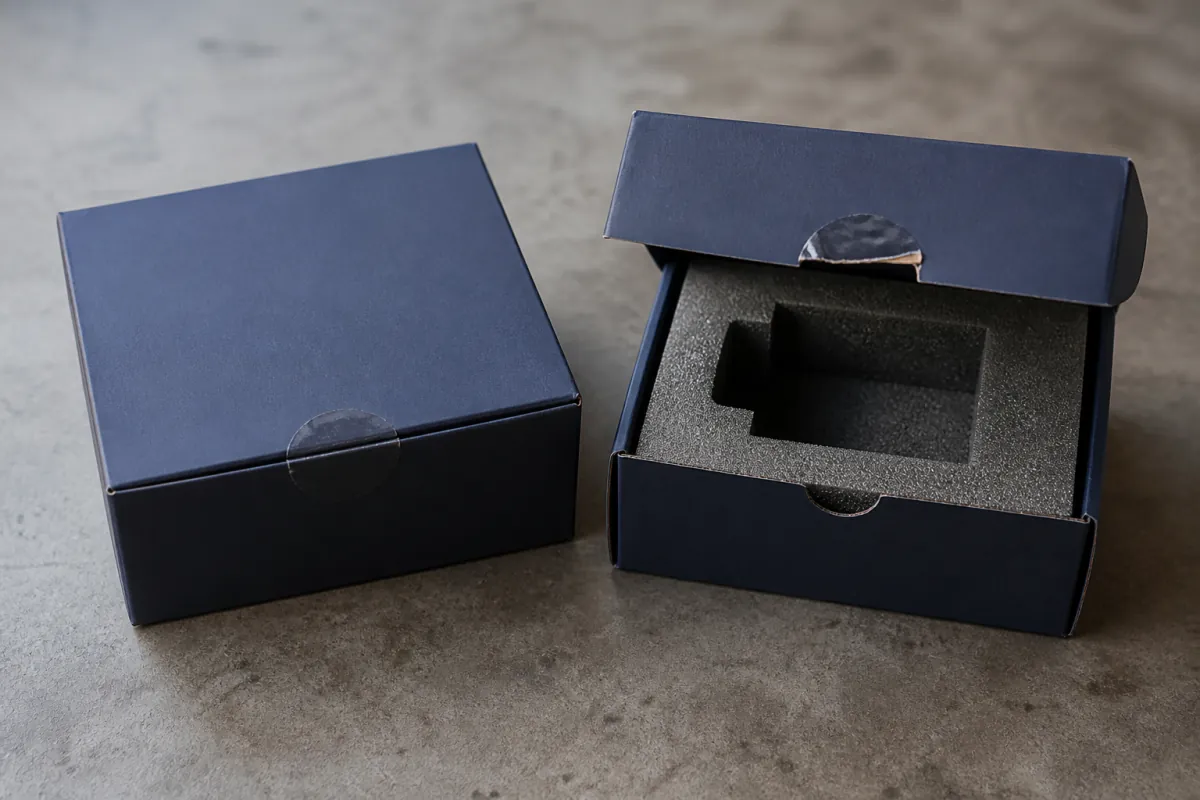
Manche gefälschte Geräte weisen Nutzer an, eine auf einer Karte in der Verpackung aufgedruckte Phrase einzugeben, statt eine neue zu erzeugen. Ein echtes Ledger erzeugt bei der Ersteinrichtung immer eine frische, zufällige 24-Wort-Phrase und liefert nie eine vorab aufgedruckte. Kaufen Sie nur bei ledger.com oder bei den offiziell gelisteten autorisierten Händlern von Ledger – niemals auf Marktplätzen. Wenn ein neues Gerät eintrifft, führen Sie vor dem Einzahlen von Guthaben den Genuine Check in Ledger Live aus: Er verwendet eine kryptografische Challenge, um zu bestätigen, dass der Secure-Element-Chip authentisch ist. Billiges Plastik oder ein loses Display kann Anlass für eine genauere Prüfung sein. Ein fehlendes Verpackungssiegel beweist jedoch keine Fälschung: Ledger verwendet den Genuine Check zur Echtheitsprüfung.
Gefälschter Kundensupport und „Recovery“-Betrüger
Betrüger beobachten aktiv Reddit, Telegram, Discord und Twitter/X nach Nutzern, die über Wallet-Probleme posten, und bieten dann per Direktnachricht Hilfe an. Die Hilfe führt immer zum selben Ziel: einer Anfrage nach Ihrer Wiederherstellungsphrase oder einem Link zu einer betrügerischen Website. Der offizielle Support-Kanal von Ledger ist support.ledger.com. Es gibt keinen offiziellen Ledger-Support über eine Direktnachrichten-Plattform, und Ledger-Mitarbeiter fragen unter keinen Umständen nach Ihrer Wiederherstellungsphrase.
Eine zweite, grausamere Welle trifft Menschen, die bereits betrogen wurden. Nachdem Gelder über eine Phishing-Seite oder eine gefälschte Wallet verloren gegangen sind, melden sich „Recovery-Agenten“ beim Opfer und behaupten, die gestohlenen Coins aufspüren und zurückholen zu können – gegen eine Vorauszahlung oder einen Prozentsatz. Das sind Recovery-Betrügereien. Seriöse Unternehmen melden sich nicht unaufgefordert, verlangen keine Vorauszahlungen, um gestohlene Gelder zu „einzufrieren“ oder „zurückzuverfolgen“, und brauchen niemals Ihre Wiederherstellungsphrase oder privaten Schlüssel. Wenn jemand verspricht, gestohlene Krypto gegen eine Vorauszahlung zurückzuholen, ist dieses Versprechen selbst der Betrug.
Wenn Sie Ihre Phrase bereits einem Betrüger gegeben haben
Handeln Sie sofort. Die Wallet ist kompromittiert, sobald jemand anderes diese 24 Wörter hat – er kann jeden privaten Schlüssel neu erzeugen und jedes Konto leeren, oft innerhalb von Minuten oder Stunden.
- Übertragen Sie verbleibendes Guthaben auf eine vollständig neue Wallet, die Sie auf einem sauberen Gerät mit einer frischen Wiederherstellungsphrase erzeugen. Das zuerst – vor allem anderen.
- Übertragen Sie jeden Vermögenswert von jedem Konto, das aus der kompromittierten Phrase abgeleitet wurde, auch Konten in anderen Wallets, die dieselbe Phrase verwendet haben.
- Erst wenn das Guthaben übertragen ist, setzen Sie das kompromittierte Gerät zurück und verwenden Sie die alte Phrase nie wieder.
Versuchen Sie nicht, die Wallet durch Ändern der PIN oder ein Firmware-Update zu „sperren“: Keiner dieser Schritte schützt vor jemandem, der die Phrase bereits besitzt. Und nutzen Sie keinen Dienst, der verlangt, dass Sie die kompromittierte Phrase, ein Foto davon oder Passwort-Vermutungen senden – eine Phrase, die in den Händen eines Betrügers war, ist verbrannt und nicht wiederherstellbar. Wenn Sie unsicher sind, ob etwas ein Betrug war, hilft der Leitfaden zu Betrugswarnzeichen, bevor Sie handeln.
Was Crypto Recovers tut
Wir arbeiten an legitimer Zugangswiederherstellung: Menschen, die ihre Gelder noch besitzen, aber wegen einer vergessenen PIN, einer verlorenen oder teilweise beschädigten Wiederherstellungsphrase oder eines defekten Backups nicht mehr darauf zugreifen können. Wir bearbeiten keine Diebstahl- oder Betrugsfälle – dieselbe Regel, die unsere Kunden vor Recovery-Betrügern schützt. Wenn es um verlorenen Zugang statt Diebstahl geht, fordern Sie hier eine vertrauliche Einschätzung an zur Wiederherstellung Ihrer Ledger Wallet.
FAQ: Fake-Ledger-Betrug
Woran erkenne ich, ob mein Ledger echt ist?
Verwenden Sie den Genuine Check in der offiziellen Ledger-App; er prüft das Gerät kryptografisch. Verpackungssiegel und Hologramm-Aufkleber sind kein Echtheitsnachweis. Beim Erstellen einer neuen Wallet erzeugt das Gerät die Phrase selbst. Verwenden Sie niemals eine mitgelieferte Phrase oder PIN.
Fragt Ledger jemals per E-Mail oder im Support-Chat nach meiner Wiederherstellungsphrase?
Nie. Die Wiederherstellungsphrase wird ausschließlich auf dem physischen Gerät eingegeben. Jede E-Mail, jeder Chat oder jede Website, die danach fragt, ist ein Betrug – selbst wenn Ihr echter Name und Ihre Adresse verwendet werden.
Ich habe eine Nachricht erhalten, dass mein Ledger-Konto gefährdet sei. Was soll ich tun?
Klicken Sie auf keinen Link. Echte Ledger-Sicherheitshinweise verweisen auf ledger.com oder support.ledger.com und bitten Sie nie, Ihre Phrase einzugeben oder eine Datei herunterzuladen. Öffnen Sie stattdessen direkt ledger.com und prüfen Sie Ihr Gerät in Ledger Live.
Kann ein gefälschtes Ledger Gerät mein Guthaben stehlen?
Ja. Gefälschte Geräte können mit einer dem Angreifer bekannten Wiederherstellungsphrase ausgeliefert werden, sodass Guthaben an den abgeleiteten Adressen sofort abgezogen werden kann. Kaufen Sie nur bei ledger.com oder offiziellen autorisierten Händlern und führen Sie den Genuine Check aus, bevor Sie Guthaben einzahlen.
Ich habe meine Wiederherstellungsphrase bereits an einen Betrüger gesendet. Was nun?
Übertragen Sie sofort jedes verbleibende Guthaben auf eine neue Wallet mit frischer Wiederherstellungsphrase auf einem sauberen Gerät. Zahlen Sie nichts weiter ein, ändern Sie nicht zuerst die PIN und verwenden Sie die kompromittierte Phrase nie wieder.