
Blog
Ledger Wallet gehackt? Wie es passiert und was zu tun ist

Kurzfassung
Ein gemeldeter „Ledger-Hack“ kann offengelegte Wiederherstellungswörter, eine schädliche Transaktionsfreigabe, gestohlene Kundendaten oder ein Hardwareproblem bezeichnen. Das sind unterschiedliche Vorfälle: Beim Kundendatenleck 2020 und dem Connect-Kit-Angriff 2023 wurden keine privaten Schlüssel aus Ledger-Geräten ausgelesen.
Prüfen Sie zuerst, ob tatsächlich ausgehende Transaktionen vorliegen. Eine leere Anzeige allein beweist keinen Diebstahl. Wurde Ihre Phrase offengelegt, sichern Sie verbliebene Guthaben mit vertrauenswürdiger Technik in einer neuen Wallet; eine neue PIN ersetzt kompromittierte Schlüssel nicht. Bewahren Sie Transaktions-Hashes und verdächtige Nachrichten auf und melden Sie den Diebstahl den zuständigen Behörden. Crypto Recovers prüft verlorenen Zugang zur eigenen Wallet, holt aber keine gestohlenen Guthaben zurück und kehrt keine bestätigten Transaktionen um.
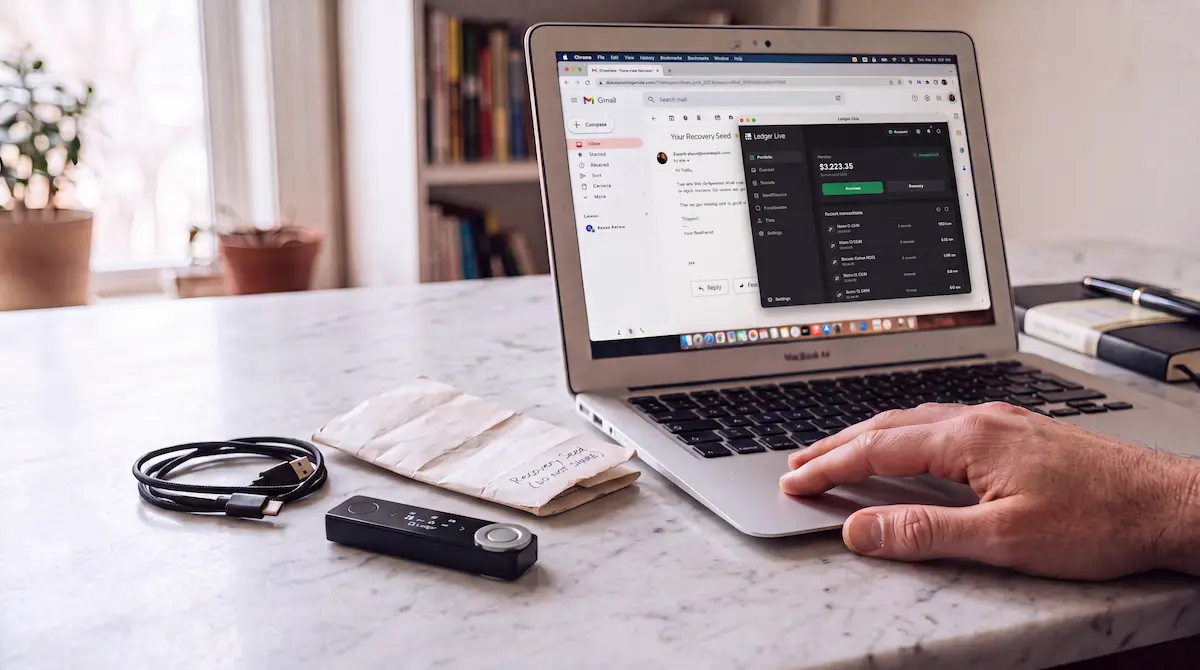
Wenn Sie hier sind, weil Gelder aus Ihrer Wallet verschwunden sind, oder weil Sie über einen „Ledger-Hack“ gelesen haben und nicht sicher sind, was das für Ihre eigene Situation bedeutet, deckt dieser Artikel beides ab. Er unterscheidet zwischen dokumentierten Vorfällen, den Wegen, auf denen Hardware Wallets tatsächlich kompromittiert werden, und den Optionen, die Sie jetzt haben – genau das bestimmt, was Sie als Nächstes tun sollten.
Kann eine Ledger Hardware Wallet gehackt werden?
Nicht aus der Ferne, und nicht so, wie sich die meisten das vorstellen. Ein Ledger Gerät speichert private Schlüssel in einem Secure-Element-Chip: einer manipulationssicheren Komponente, die nach EAL5+ zertifiziert ist und Schlüsseldaten selbst bei direktem physischem Angriff nicht preisgibt. Es gibt keinen dokumentierten Fall, in dem jemand aus der Ferne private Schlüssel von einem Ledger Gerät extrahiert und Gelder direkt über die Hardware abgezogen hat. Wenn Menschen sagen, ein Ledger sei „gehackt“ worden, beschreiben sie fast immer etwas anderes – eine Phishing-Seite, eine offengelegte Wiederherstellungsphrase oder einen bösartigen Genehmigungsdialog. Diese Unterscheidung ist wichtig, weil sie zeigt, wo die eigentliche Schwachstelle lag.
Worum es in Ledgers eigenen Sicherheitsvorfällen tatsächlich ging
Im Juli 2020 wurde die E-Commerce- und Marketing-Datenbank von Ledger von einem Angreifer über einen API-Schlüssel kompromittiert. Etwa 272.000 Kunden hatten ihre Namen, E-Mail-Adressen, Telefonnummern und in einigen Fällen Postanschriften offengelegt. Keine privaten Schlüssel, keine Wiederherstellungsphrasen, keine Wallet Daten und keine Gelder wurden offengelegt. Der Vorfall betraf die Server des Unternehmens, nicht die Gerätebene.
Was folgte, war eine anhaltende und gut finanzierte Phishing-Kampagne, die diese geleakten Daten nutzte. Gezielte E-Mails mit echten Kundennamen, überzeugende gefälschte Ledger-Websites und vorgetäuschte Support-Kontakte waren alle darauf ausgelegt, Wiederherstellungsphrasen von Ledger-Nutzern zu erlangen, die den Kontakt für legitim hielten. Die meisten Fälle, die als „mein Ledger wurde gehackt“ beschrieben werden, gehen auf diese Kampagne zurück – nicht auf eine Kompromittierung der Hardware selbst.
Im Dezember 2023 wurde Ledgers Connect Kit – eine JavaScript-Bibliothek, die viele DeFi-Anwendungen zum Verbinden mit Hardware Wallets verwenden – über einen Supply-Chain-Angriff auf die Zugangsdaten eines ehemaligen Mitarbeiters kompromittiert. Der Angreifer injizierte bösartigen Code, der Nutzer dazu brachte, betrügerische Transaktionen über ihre Wallets zu genehmigen. Das war ein Angriff auf die Software-Ebene, der die Browser-Oberfläche betraf, nicht das Sicherheitsmodell des Ledger-Geräts. Nutzer, die die Aufforderungen genehmigten, verloren Gelder; Nutzer, die das nicht taten, blieben unberührt.
Wie Ledger Wallets tatsächlich kompromittiert werden
Phishing und gefälschte Apps
Phishing ist mit deutlichem Abstand die häufigste Ursache. Gefälschte E-Mails, gefälschte Ledger-Live-Downloadseiten und gefälschte Support-Konten auf Reddit und Telegram fragen alle nach Ihrer 24-Wort-Wiederherstellungsphrase – unter dem Deckmantel eines Firmware-Updates, einer Kontoverifizierung oder eines Sicherheitsalarms. Sobald jemand diese 24 Wörter hat, hat er die Wallet: Er kann jeden privaten Schlüssel neu erzeugen und jedes Konto leeren, meist innerhalb von Minuten. Wie jede Phishing-Art funktioniert und wie die Warnzeichen aussehen, ist hier ausführlich erklärt.
Gefälschte Geräte
Gefälschte Hardware ist ein selteneres, aber dokumentiertes Risiko. Manipulierte Geräte, die äußerlich identisch mit einem echten Ledger aussehen, können mit einer Wiederherstellungsphrase ausgeliefert werden, die dem Angreifer bereits bekannt ist; jeden Coin, die an diese Wallet gesendet wird, ist für ihn sofort verfügbar. Manche gefälschte Geräte weisen Nutzer an, eine auf einer Karte in der Verpackung aufgedruckte Phrase zu verwenden, statt eine neue zu erzeugen. Ein echtes Ledger erzeugt bei der Ersteinrichtung immer eine frische, zufällige Phrase. Kaufen Sie nur bei ledger.com oder einem offiziell gelisteten autorisierten Händler und führen Sie vor dem Einzahlen von Guthaben den Genuine Check aus.
Offengelegte Wiederherstellungsphrase
Eine offengelegte Wiederherstellungsphrase umfasst alles, wodurch Ihre 24 Wörter für jemand anderen sichtbar wurden: ein Foto auf einem später kompromittierten Telefon, Wörter, die in ein verbundenes Gerät getippt wurden, eine in E-Mail oder Cloud gespeicherte Sicherung oder eine Phrase, die auf einer gefälschten Website eingegeben wurde. Die Phrase muss nicht in Echtzeit gestohlen werden – sie kann Monate oder Jahre später gefunden und verwendet werden. Wie Sie eine Wiederherstellungsphrase künftig sicher aufbewahren, ist hier erklärt.
Bösartige Transaktionsgenehmigungen
Der Connect-Kit-Vorfall von Dezember 2023 zeigte einen vierten Weg: Ein Angreifer, der Ihre Schlüssel nicht anfassen kann, kann Sie trotzdem ausplündern, wenn er Sie dazu bringt, eine betrügerische Transaktion zu genehmigen. Bösartige dApps, gefälschte Genehmigungsdialoge und kompromittierte Wallet-Connect-Bibliotheken können plausibel aussehende Transaktionen präsentieren, die ein Konto beim Signieren leeren. Das Gerät bleibt sicher; die Genehmigung ist die Angriffsfläche. Prüfen Sie jede Signatur auf dem Gerätebildschirm selbst, nicht im Browserfenster, und signieren Sie niemals eine Transaktion, die Sie nicht vollständig erkennen.
Wenn Gelder verschwunden sind: was Sie sofort tun sollten
Zahlen Sie keine weiteren Gelder in die kompromittierte Wallet ein: Alles, was Sie senden, wird so schnell geleert wie der vorherige Kontostand, weil Angreifer Adressen typischerweise automatisch überwachen. Wenn andere Wallets dieselbe Wiederherstellungsphrase verwenden, übertragen Sie diese Gelder sofort in eine neue Wallet mit einer vollständig frischen Wiederherstellungsphrase, bevor Sie irgendetwas anderes tun.
Dokumentieren Sie alles, bevor Sie handeln: Transaktions-Hashes, Zeitstempel, Wallet Adressen und alle E-Mails, URLs oder Nachrichten, mit denen Sie vor dem Verschwinden der Gelder interagiert haben. Strafverfolgungsbehörden untersuchen Krypto-Diebstahl zunehmend, und diese Dokumentation macht einen Fall bearbeitbar. In den USA melden Sie den Fall beim IC3 unter ic3.gov; in anderen Ländern ist die örtliche Finanzkriminalitäts- oder Cybercrime-Einheit der richtige Anlaufpunkt.
Können gestohlene Krypto-Werte zurückgeholt werden?
Blockchain Transaktionen sind grundsätzlich unumkehrbar. Sobald Gelder eine Wallet verlassen, stehen sie unter der Kontrolle des Empfängers, und kein Dienst kann sie rückgängig machen. Was Blockchain-Forensik tun kann, ist zu verfolgen, wohin die Gelder gingen: Transaktionen sind öffentlich, und Strafverfolgungsbehörden können manchmal Gelder einfrieren, die bei einem kooperierenden Dienst liegen. Verfolgen ist nicht dasselbe wie Zurückholen, und wer eine garantierte Rückholung gestohlener Gelder gegen Vorauszahlung verspricht, betreibt eine Recovery-Betrügerei – und macht Sie ein zweites Mal zum Opfer.
Crypto Recovers bearbeitet keine Diebstahl- oder Betrugsfälle. Unser Fokus liegt auf technischer Zugangswiederherstellung: Menschen, die ihre Krypto noch besitzen, aber wegen einer vergessenen PIN, fehlender Wörter in einer Wiederherstellungsphrase, einer ungültigen Wiederherstellungsphrase oder einer beschädigten Sicherung nicht mehr daran gelangen. Wenn es um verlorenen Zugang statt Diebstahl geht, stellen Sie den Zugang zu Ihrer Ledger Wallet wieder her. Wenn Ihre Gelder von einem Dritten gestohlen wurden, ist der richtige Weg die Meldung bei den Strafverfolgungsbehörden und, bei erheblichen Beträgen, die Beauftragung einer spezialisierten Blockchain-Forensik-Firma.
FAQ: Ledger-Hack
Wurde Ledger jemals gehackt?
Die E-Commerce-Datenbank von Ledger wurde 2020 gehackt, wobei Kontaktdaten von Kunden offengelegt wurden, und 2023 wurde eine Ledger-Bibliothek (Connect Kit) kompromittiert. Kein Vorfall legte private Schlüssel oder Wiederherstellungsphrasen von Ledger-Geräten selbst offen.
Kann ein Ledger aus der Ferne gehackt werden?
Es gibt keinen dokumentierten Fall, in dem jemand aus der Ferne private Schlüssel von einem Ledger Gerät extrahiert hat. Kompromittierungen in der Praxis passieren durch Phishing, offengelegte Wiederherstellungsphrasen, gefälschte Geräte oder betrügerische Transaktionsgenehmigungen – nicht durch die Hardware.
Mein Ledger wurde „gehackt“ – was soll ich zuerst tun?
Übertragen Sie sofort alle verbleibenden Gelder aus jeder Wallet, die diese Wiederherstellungsphrase verwendet, in eine neue Wallet mit neuer Phrase. Dokumentieren Sie dann Transaktions-Hashes und Zeitstempel und melden Sie den Diebstahl beim zuständigen Strafverfolgungskanal. Zahlen Sie keine weiteren Gelder in die kompromittierte Wallet ein.
Kann eine Wiederherstellungsphrase von einem Ledger Gerät gestohlen werden?
Nein. Das Secure Element gibt die Phrase nicht preis, und kein dokumentierter Angriff hat sie aus der Hardware extrahiert. Die Phrase ist auf Papier, in Fotos, in der Cloud und in Phishing-Formularen gefährdet – nicht im Gerät.