
Blog
wallet.dat-Passwort: Gesperrte Bitcoin Wallet wieder öffnen

Kurzfassung
Eine Passwortsuche für wallet.dat benötigt erhaltene verschlüsselte Wallet Daten und einen Plan für die zu prüfenden Passwörter. Der Dateiname allein belegt weder Format noch Eigentum oder die Möglichkeit, Coins auszugeben. Dieser Leitfaden behandelt Dateiprüfungen für Bitcoin Core und verwandte Wallets wie Litecoin Core und Dogecoin Core.
- Sichern Sie das Original und bestimmen Sie Wallet Software und Datenbankformat, bevor Sie ein Werkzeug auswählen.
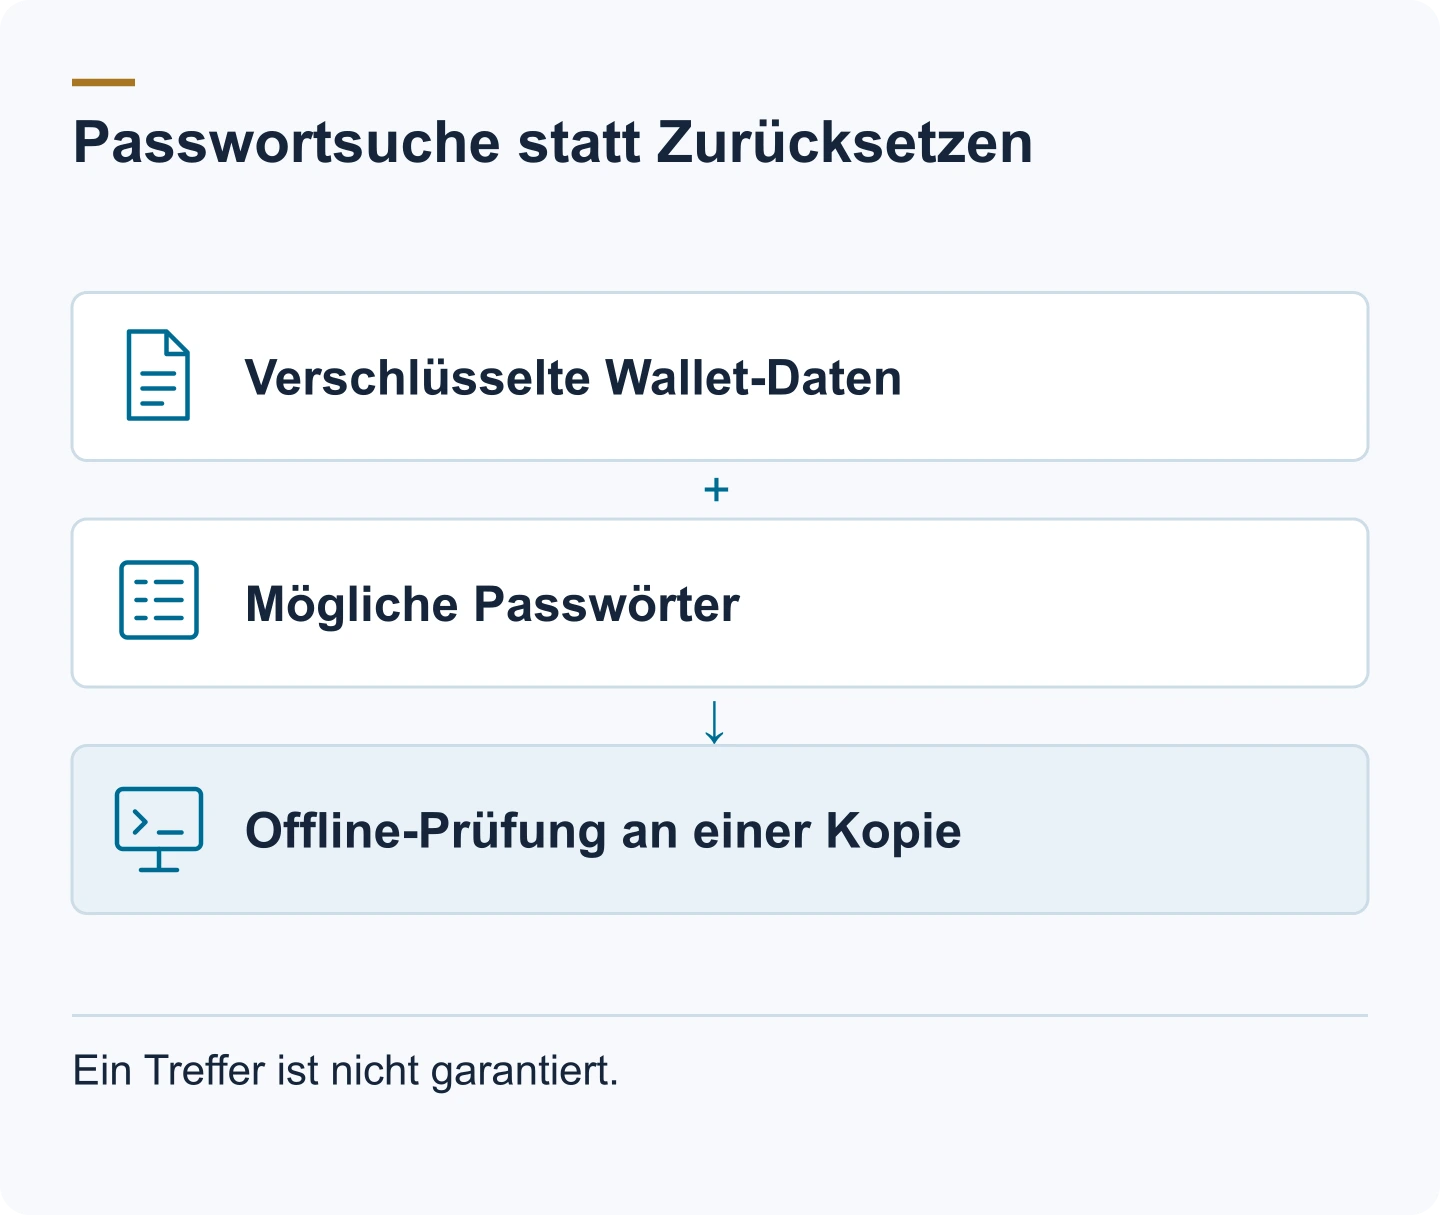
- Testen Sie erinnerte Passwortmuster offline an einer Kopie oder einem geeigneten extrahierten Hash. Kandidatenzahl und Rechenaufwand pro Versuch bestimmen die Machbarkeit.
- Prüfen Sie ältere Backups separat: Sie können andere Schlüssel oder ein früheres Passwort enthalten. Gelöschte oder beschädigte Dateien müssen zuerst gesichert und untersucht werden. Eine Watch-only-Datei enthält keine privaten Schlüssel.
Was wallet.dat tatsächlich ist
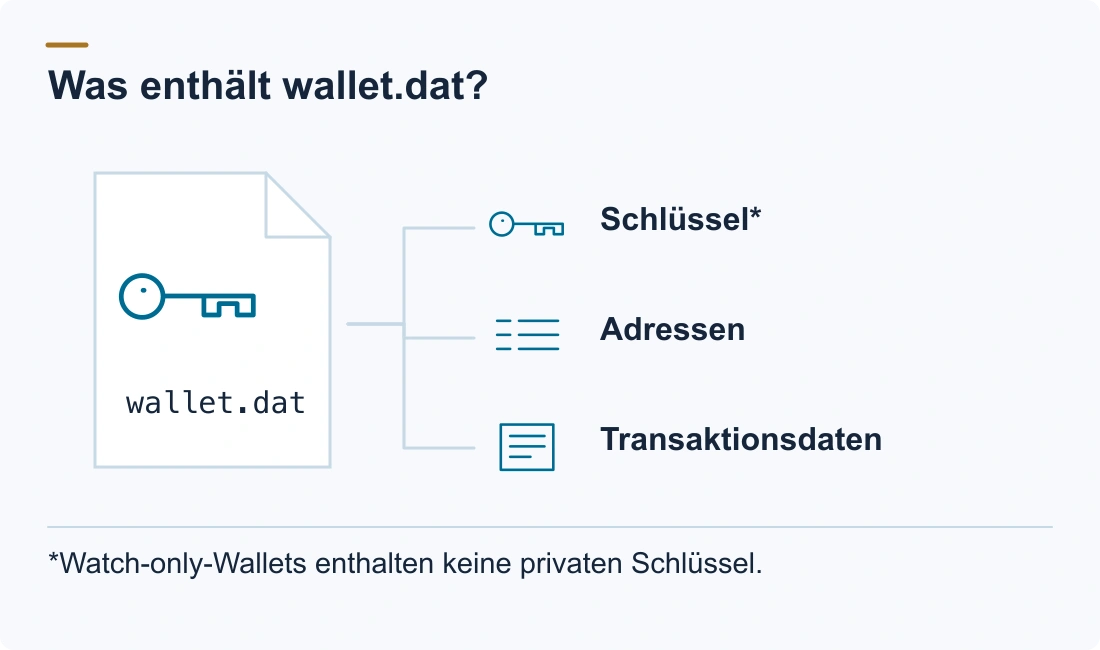
wallet.dat ist die Wallet Datei von Bitcoin Core und seiner Forks – Litecoin Core, Dogecoin Core, Dash Core und andere verwenden denselben Mechanismus unter anderen Namen und Ordnern. Sie speichert Ihre Schlüssel, Adressen und Transaktionsgeschichte. Das Format zählt, weil es entscheidet, welche Software die Datei öffnen kann; für die Passwortwiederherstellung ist der wichtige Teil, dass die Schlüssel darin verschlüsselt sind.
Wo die Datei lebt
- Bitcoin Core (Windows):
%APPDATA%\Bitcoin\wallets\wallet.dat(neuer) oder%APPDATA%\Bitcoin\wallet.dat(ältere Installationen) - Bitcoin Core (macOS):
~/Library/Application Support/Bitcoin/wallets/wallet.dat - Bitcoin Core (Linux):
~/.bitcoin/wallets/wallet.dat - Litecoin Core: dasselbe Layout unter
~/.litecoinoder%APPDATA%\Litecoin - Dogecoin Core: unter
~/.dogecoinoder%APPDATA%\Dogecoin
Core hält außerdem eine wallet.dat.bak-Datei neben der Wallet – eine automatische Sicherung, die manchmal eine neuere oder ältere Kopie derselben Wallet ist. Wenn die Hauptdatei beschädigt ist, ist die .bak oft das bessere Suchziel.
Was darin steckt
Ältere Wallets (vor Bitcoin Core 0.21) verwendeten das Berkeley-DB-Format und speicherten Schlüssel direkt, zusammen mit Adressen, Keypool-Zählern und Transaktionsgeschichte. Moderne Wallets verwenden SQLite mit der Descriptor-Wallet-Architektur und können einen verschlüsselten HD-Seed speichern. In beiden Fällen sind die privaten Schlüssel – oder der Seed, der sie ableitet – das, was das Passwort schützt.
Wie die Verschlüsselung funktioniert
Bitcoin Core verschlüsselt Schlüssel nicht einzeln mit Ihrem Passwort. Es arbeitet mit zwei Schichten:
- Ein zufälliger Master-Key (der „mkey“) wird erzeugt, wenn Sie die Wallet verschlüsseln. Dieser Master-Key verschlüsselt das eigentliche Schlüsselmaterial mit AES-256-CBC.
- Der Master-Key selbst wird mit einem aus Ihrem Passwort abgeleiteten Schlüssel verschlüsselt. Die Ableitung wiederholt viele Hash-Runden absichtlich – historisch über OpenSSLs EVP_BytesToKey mit SHA-512 und einem gespeicherten Iterationszähler.
Diese bewusste Wiederholung ist der ganze Grund, warum Passwortwiederherstellung ein Suchproblem ist statt ein Reset. Jeder Kandidat muss abgeleitet und gegen den verschlüsselten Master-Key geprüft werden, was pro Versuch echte CPU-Zeit kostet. Es ist auch der Grund, warum eine alte Wallet schneller durchsucht wird als eine neue: Vor Jahren verschlüsselte Wallets speicherten eine niedrigere Iterationszahl, also ist jeder Versuch billiger als bei einer Wallet, die mit modernen Einstellungen verschlüsselt wurde.
Zwei praktische Konsequenzen folgen:
- Das Wiederherstellungsziel ist die Datei, nicht das Passwort, das Sie möglicherweise bei einem anderen Dienst verwendet haben. Ohne die Datei (oder eine Sicherung davon) gibt es nichts zu durchsuchen.
- Wo es das Format zulässt, läuft die Suche anhand eines extrahierten Hashs des verschlüsselten Master-Keys (die
$bitcoin$-Zeile, die Werkzeuge wie bitcoin2john herausziehen) anstatt direkt mit der aktiven Datei zu arbeiten. Die Datei selbst muss also nie irgendwohin gesendet werden – und ein falsches Werkzeug kann nie Ihre einzige Kopie beschädigen.
Was eine Wiederherstellungssuche braucht
- Eine exakte Kopie der Datei – niemals das Original. Nehmen Sie zuerst ihren SHA-256-Hash auf, damit Sie später beweisen können, dass sich nichts geändert hat.
- Alles, was Sie über das Passwort wissen: Länge, Struktur, Wörter, Daten, Großbuchstaben, Substitutionen und Gewohnheiten aus jener Zeit.
- Die Wallet Version und das Format, wenn Sie sie bestimmen können (alte Berkeley DB vs. moderne Descriptor-Wallet; der gespeicherte Iterationszähler).
- Das Tastaturlayout und der Zeichensatz, den Sie beim Setzen des Passworts verwendeten – ein Großbuchstabe oder Symbol, das „nicht funktioniert“, ist oft ein Kodierungsunterschied, kein falsches Passwort.
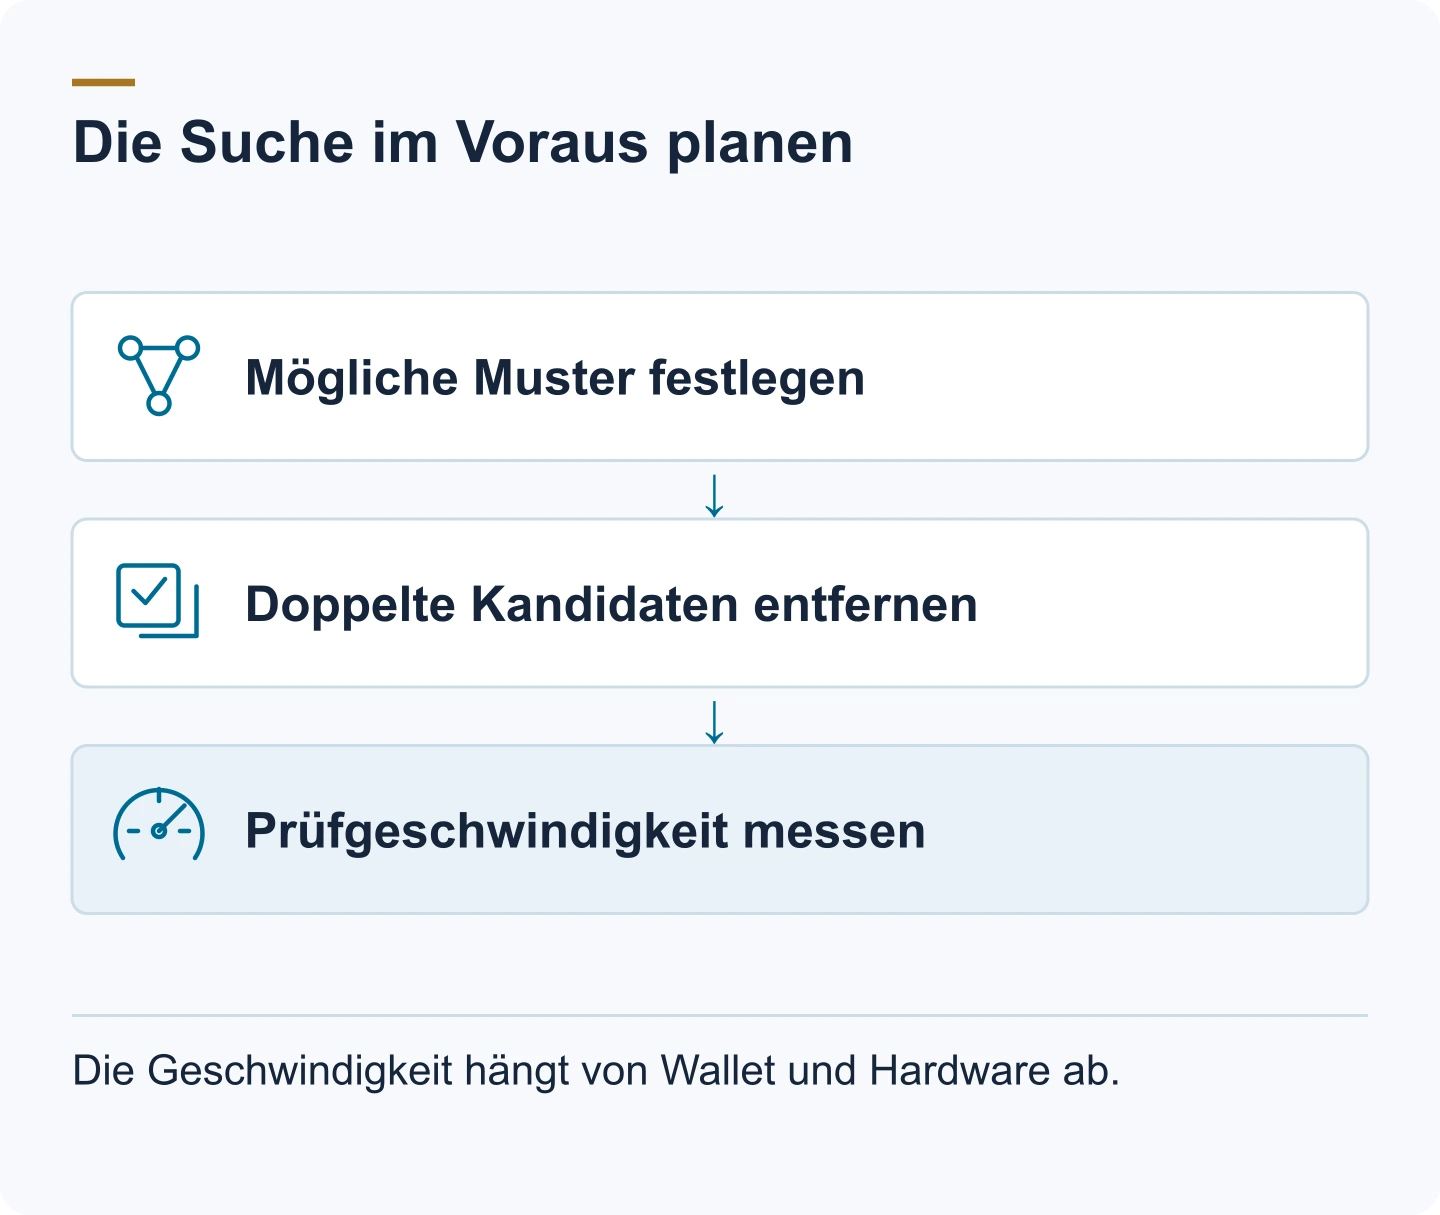
Die Kandidatenstrategie beeinflusst die Größe der Suche. Eine Suche mit einem Muster wie „begann mit dem Namen des Hundes und endete mit einer zweistelligen Jahreszahl“ ist ein anderes technisches Problem als eine breiter angelegte Suche.
Machbarkeit: die ehrliche Skala
- Sie erinnern sich an das Muster (ein Grundwort plus ein paar unbekannte Stellen): Eine begrenzte Suche ist oft realistisch – Minuten bis Tage, je nachdem, wie viel unbekannt ist.
- Sie erinnern sich an die allgemeine Form, aber nicht an die genauen Zeichen: machbar, wenn der unbekannte Raum klein ist; dasselbe wie eine begrenzte Suche.
- Keine wallet.dat und keine Sicherung: Es gibt nichts zu durchsuchen. Ein Passwort kann nicht allein aus der Erinnerung wiederhergestellt werden, und kein Dienst kann das ändern.
Ein ausgearbeitetes Beispiel macht die Skala konkret. Wenn Ihr Passwort ein einzelnes Grundwort aus einer Liste von 10.000 möglichen Wörtern plus eine vierstellige Jahreszahl war, ist der Suchraum etwa 10.000 × 10.000 = 100 Millionen Kandidaten – eine begrenzte, oft erfolgreiche Suche. Wenn das Passwort zehn zufällige Zeichen aus einem 90-Zeichen-Satz war, ist der Raum etwa 90¹⁰ ≈ 3,5 × 10¹⁹ – milliardenfach größer, als eine GPU in einem Leben durcharbeiten kann. Der Unterschied zwischen diesen beiden Beispielen liegt in der Größe des Kandidatenraums; die Beurteilung beginnt mit den verschlüsselten Wallet Daten und dem vollständigen Fall.
Die Schritte der Reihe nach
Schritt 1 — Kopieren und hashen
Kopieren Sie wallet.dat (und die .bak, falls vorhanden) zuerst an zwei getrennte Orte. Nehmen Sie den SHA-256 jeder Kopie auf. Alles Weitere läuft mit einer Kopie, niemals mit dem Original.
Schritt 2 — Version und Format bestimmen
Ermitteln Sie, welche Wallet Sie haben: Berkeley DB (Legacy) oder SQLite-Descriptor-Wallet. Das file-Kommando, der Wallet Ordner und die Bitcoin Core Version, die sie zuletzt geöffnet hat, helfen alle. Das Format sagt Ihnen, welche Software die Datei öffnen kann und welchen Extraktionsweg die Suche verwendet.
Schritt 3 — Kandidatenliste erstellen
Schreiben Sie jedes Passwort auf, das Sie sich vorstellen können zu verwenden: Wörter, Namen, Daten, Jahre, das Muster aus Großbuchstaben und Symbolen und Substitutionen, die Sie gewohnheitsmäßig machten. Je mehr Struktur Sie aus dem Gedächtnis zurückgewinnen, desto kleiner die Suche. Diese Details können die Suche gezielter machen; die Machbarkeit erfordert weiterhin eine Beurteilung des vollständigen Falls.
Schritt 4 — Die Suche offline ausführen
Führen Sie die Suche auf einer Maschine aus, die nicht mit dem Internet verbunden ist, anhand der Kopie oder des extrahierten Hashs. Open-Source-Werkzeuge (BTCRecovers Token-Listen-Modus oder hashcat gegen den $bitcoin$-Hash, wallet.dat-Modus 11300) testen Kandidaten systematisch. Fügen Sie die Datei, den Hash oder Ihre Passwort-Vermutungen niemals in eine Website ein, die anbietet, sie zu „prüfen“.
Schritt 5 — Wallet öffnen und Gelder bewegen
Wenn das Passwort gefunden ist, öffnen Sie die Wallet mit der ursprünglichen Software oder einem kompatiblen Client, gleichen Sie das Guthaben mit einem Block Explorer ab und bewegen Sie dann die Gelder in eine frische Wallet, die Sie selbst erstellen. Behandeln Sie die alte Wallet als ausgemustert.
Randfälle, die Sie kennen sollten
- wallet.dat.bak: eine automatische Sicherung. Wenn die Hauptdatei beschädigt ist, kann die
.bakdieselben Schlüssel in einem anderen (oft älteren) Zustand enthalten – und manchmal das Passwort, das damals in Gebrauch war. - Eine Wallet, die nie verschlüsselt wurde: Es existiert kein Passwort. Die Datei öffnet ohne eines; wenn sie „nach einem Passwort fragt“, sehen Sie eine andere Wallet oder eine beschädigte Datei.
- Ein vor Jahren geändertes Passwort: Nur die jüngste Passphrase funktioniert. Alte Passphrasen sind irrelevant, sobald die Wallet neu verschlüsselt wurde.
- Sonderzeichen: Symbole, die auf einem anderen Tastaturlayout getippt wurden, sind ein häufiges falsches Negativ. Dasselbe Passwort mit einem anderen Layout zu testen, ist Teil der Suche, kein Zeichen, dass Ihre Erinnerung falsch ist.
- Eine gelöschte wallet.dat: Stellen Sie die Nutzung des Laufwerks sofort ein. Wiederherstellung gelöschter Dateien oder Datenträger-Imaging ist ein separater Schritt – siehe unseren Leitfaden zum Wiederherstellen einer gelöschten wallet.dat oder eines beschädigten Laufwerks.
- Watch-only- oder geprunte Wallets: Pruning betrifft Blockchain Daten, nicht die Schlüssel. Eine Watch-only-Wallet hat keine privaten Schlüssel und nichts zu wiederherstellen.
Gekaufte Wallets
Eine wallet.dat, ein Hash oder eine „Wallet mit Guthaben“, die aus dem Internet gekauft wurde, ist fast immer manipuliert, und Eigentum kann nicht bewiesen werden. Wir können bei gekauften Wallets nicht helfen – Wiederherstellung erfordert echtes Eigentum und echtes Material, und eine Suche braucht mehr als eine Passwortlänge.
Wann professionelle Hilfe Sinn ergibt
Ein Spezialist führt dieselbe Suche mit denselben ehrlichen Grenzen durch, aber mit der Erfahrung, die Machbarkeit zu beurteilen, bevor Sie sich verpflichten – und ohne dass die Wallet Datei je durch ein Formular oder einen Chat gesendet wird. Fordern Sie eine vertrauliche Einschätzung an: was Sie haben, woran Sie sich erinnern, und eine ehrliche Antwort, ob die Suche realistisch ist. Das Prinzip „Keine Wiederherstellung, keine Gebühr“ wird schriftlich vereinbart, bevor die Arbeit beginnt.
FAQ
Kann wallet.dat ohne das Passwort wiederhergestellt werden?
Nur wenn die Wallet nie verschlüsselt war – dann ist kein Passwort nötig. Wenn sie verschlüsselt war und das Passwort weg ist, bedeutet Wiederherstellung, Kandidaten an einer Kopie der Datei zu testen. Es gibt keine Hintertür, und kein Dienst kann sie ohne das Passwort oder das Material zum Suchen entschlüsseln.
Enthält wallet.dat eine Wiederherstellungsphrase?
Moderne Bitcoin Core Wallets können einen HD-Seed speichern, verschlüsselt in der Datei; ältere Wallets speichern Schlüssel direkt. Es gibt keine separate 12- oder 24-Wort-Papierphrase für Bitcoin Core, es sei denn, Sie haben eine in die Wallet importiert – in diesem Fall ist der Seed selbst in der Datei.
Spielt die Wallet Version für die Wiederherstellung eine Rolle?
Ja. Das Format (Berkeley DB vs. SQLite-Descriptor-Wallet) entscheidet, welche Software die Datei öffnen kann und welcher Extraktionsweg verwendet wird, und der gespeicherte Iterationszähler entscheidet, wie teuer jeder Passwortversuch ist – weshalb ältere Wallets schneller durchsucht werden als neue.
Wie lange dauert eine wallet.dat-Passwortsuche?
Die Dauer hängt von den verschlüsselten Wallet Daten, der Kandidatenstrategie und dem vollständigen Fall ab. Eine strukturierte Liste von einigen Tausend bis einigen Millionen Kandidaten kann in Minuten bis Tagen abgeschlossen werden; ein langes zufälliges Passwort erzeugt einen wesentlich größeren Suchraum. Nach der kostenlosen Einschätzung erhalten Sie eine realistische Schätzung – niemals eine Garantie.
Was, wenn meine wallet.dat gelöscht wurde?
Stellen Sie die Nutzung des Laufwerks sofort ein und arbeiten Sie von einer Kopie oder einem Datenträger-Image. Wenn nirgendwo eine Kopie existiert, ist die Wiederherstellung gelöschter Dateien auf dem ursprünglichen Laufwerk der einzige Weg – siehe den Leitfaden zum Wiederherstellen einer gelöschten wallet.dat.
Kann die Wiederherstellung eines wallet.dat-Passworts gestohlene Kryptowährungen zurückbringen?
Die Wiederherstellung eines wallet.dat-Passworts kann den Zugriff auf die in der Datei gespeicherten Schlüssel wieder ermöglichen. Eine bestätigte Blockchain Transaktion macht sie nicht rückgängig. Wir prüfen die Wiederherstellung des Wallet Zugriffs für nachweislich rechtmäßige Eigentümer und übernehmen keine Fälle von gestohlenen Geldern oder Betrug.