
Blog
Mot de passe wallet.dat : ouvrir un portefeuille Bitcoin verrouillé

En bref
Une recherche de mot de passe wallet.dat nécessite des données chiffrées conservées et une liste de mots de passe à tester. Le nom du fichier ne prouve ni son format, ni la propriété du portefeuille, ni la possibilité de dépenser. Ce guide couvre les vérifications de fichiers pour Bitcoin Core et des portefeuilles apparentés comme Litecoin Core et Dogecoin Core.
- Sauvegardez l’original et identifiez le logiciel ainsi que le format de base de données avant de choisir un outil.
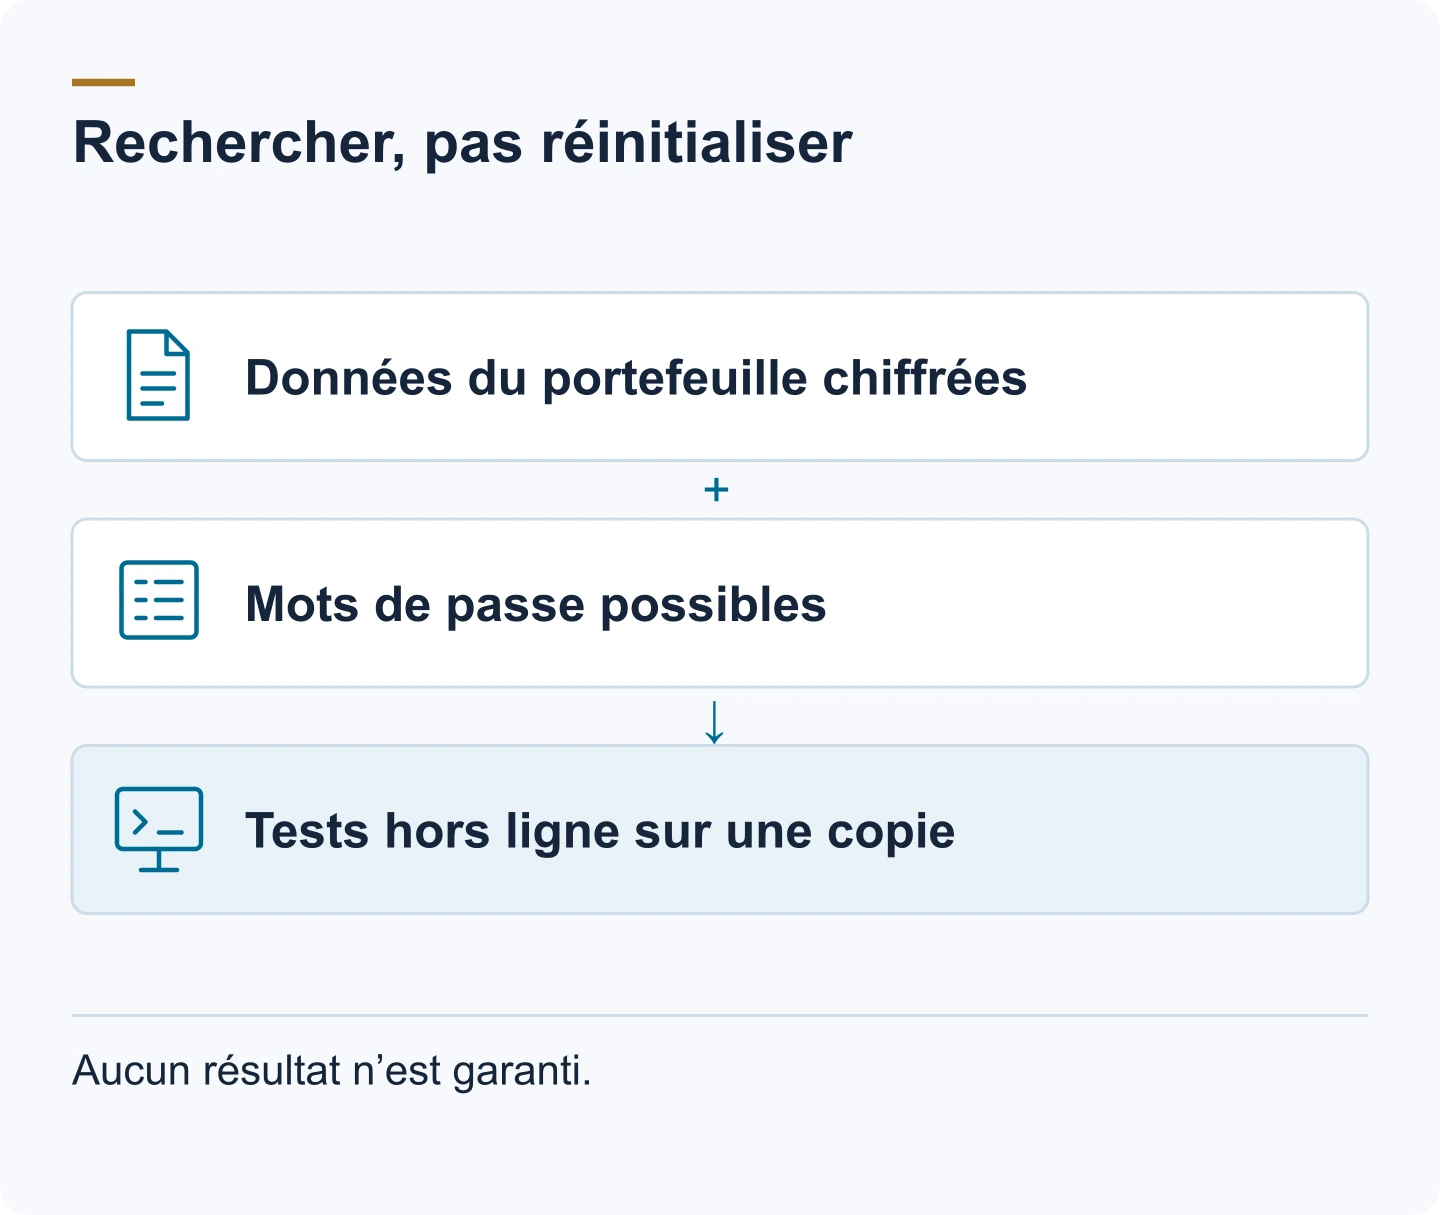
- Testez les combinaisons mémorisées hors ligne sur une copie ou une empreinte extraite adaptée. Le nombre de candidats et le coût par essai déterminent la faisabilité.
- Vérifiez séparément les anciennes sauvegardes : clés et mots de passe peuvent différer. Les fichiers supprimés ou endommagés nécessitent d’abord préservation et récupération des données. Un portefeuille en lecture seule (watch-only) ne fournit pas de clés privées.
Ce qu’est réellement wallet.dat
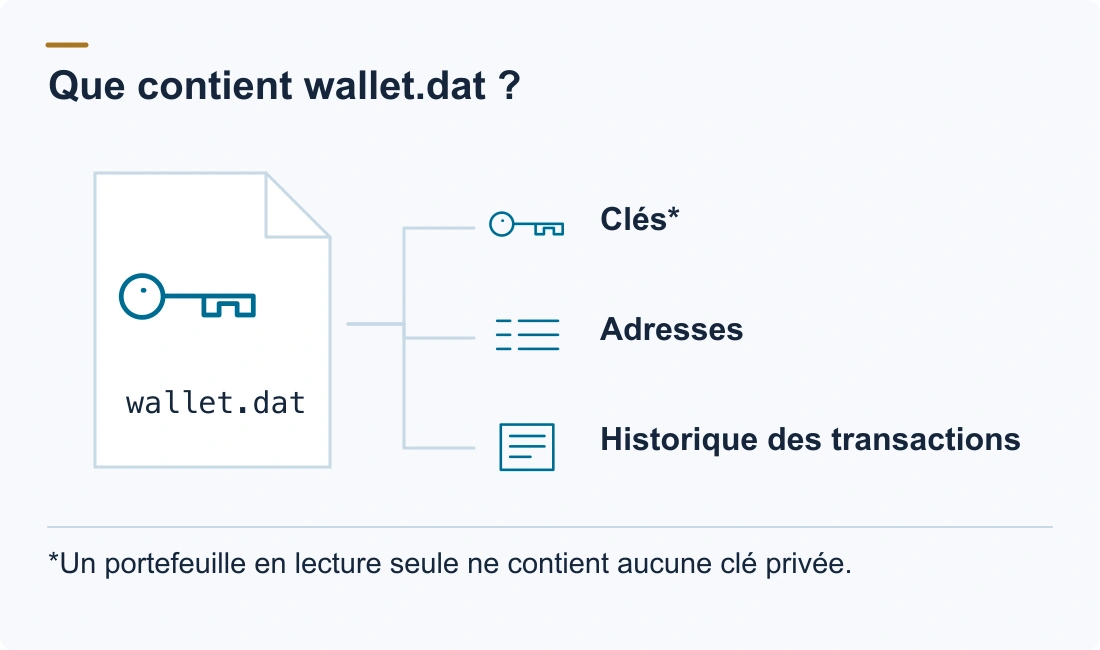
wallet.dat est le fichier de portefeuille de Bitcoin Core et de ses forks – Litecoin Core, Dogecoin Core, Dash Core et d’autres utilisent le même mécanisme sous des noms et dossiers différents. Il stocke vos clés, adresses et historique de transactions. Le format compte car il détermine quel logiciel peut ouvrir le fichier ; pour la récupération de mot de passe, l’important est que les clés à l’intérieur soient chiffrées.
Où vit le fichier
- Bitcoin Core (Windows) :
%APPDATA%\Bitcoin\wallets\wallet.dat(plus récent) ou%APPDATA%\Bitcoin\wallet.dat(anciennes installations) - Bitcoin Core (macOS) :
~/Library/Application Support/Bitcoin/wallets/wallet.dat - Bitcoin Core (Linux) :
~/.bitcoin/wallets/wallet.dat - Litecoin Core : la même disposition sous
~/.litecoinou%APPDATA%\Litecoin - Dogecoin Core : sous
~/.dogecoinou%APPDATA%\Dogecoin
Core garde aussi un fichier wallet.dat.bak à côté du portefeuille – une sauvegarde automatique qui est parfois une copie plus récente ou plus ancienne du même portefeuille. Si le fichier principal est endommagé, la .bak est souvent la meilleure cible de recherche.
Ce qu’il y a à l’intérieur
Les anciens portefeuilles (avant Bitcoin Core 0.21) utilisaient le format Berkeley DB et stockaient les clés directement, avec les adresses, les compteurs de pool de clés et l’historique de transactions. Les portefeuilles modernes utilisent SQLite avec l’architecture de portefeuille par descripteurs et peuvent stocker une seed HD chiffrée. Dans les deux cas, les clés privées – ou la seed dont elles sont dérivées – sont ce que protège le mot de passe.
Comment fonctionne le chiffrement
Bitcoin Core ne chiffre pas les clés une par une avec votre mot de passe. Il repose sur deux couches :
- Une clé maîtresse aléatoire (le « mkey ») est générée lorsque vous chiffrez le portefeuille. Cette clé maîtresse chiffre les données de clés réelles avec AES-256-CBC.
- La clé maîtresse elle-même est chiffrée avec une clé dérivée de votre mot de passe. La dérivation effectue délibérément de nombreux tours de hachage – historiquement via EVP_BytesToKey d’OpenSSL avec SHA-512 et un compteur d’itérations stocké.
Cette répétition délibérée est précisément la raison pour laquelle la récupération de mot de passe est un problème de recherche plutôt qu’une réinitialisation. Chaque candidat doit être dérivé et vérifié contre la clé maîtresse chiffrée, ce qui coûte un temps CPU non négligeable à chaque tentative. C’est aussi pourquoi la recherche est plus rapide sur un ancien portefeuille que sur un nouveau : les portefeuilles chiffrés il y a des années stockaient un compteur d’itérations plus bas, donc chaque supposition est moins chère que sur un portefeuille chiffré avec des réglages modernes.
Deux conséquences pratiques suivent :
- La cible de la récupération est le fichier, pas le mot de passe que vous pourriez avoir utilisé sur un autre service. Sans le fichier (ou une sauvegarde), il n’y a rien à chercher.
- Là où le format le permet, la recherche s’effectue sur un hash extrait de la clé maîtresse chiffrée (la ligne
$bitcoin$que des outils comme bitcoin2john extraient) plutôt que sur le fichier réel. Le fichier lui-même n’a donc jamais à être envoyé nulle part – et un mauvais outil ne peut jamais endommager votre seule copie.
Ce qu’une recherche de récupération exige
- Une copie exacte du fichier – jamais l’original. Enregistrez d’abord son hash SHA-256 pour pouvoir prouver plus tard que rien n’a changé.
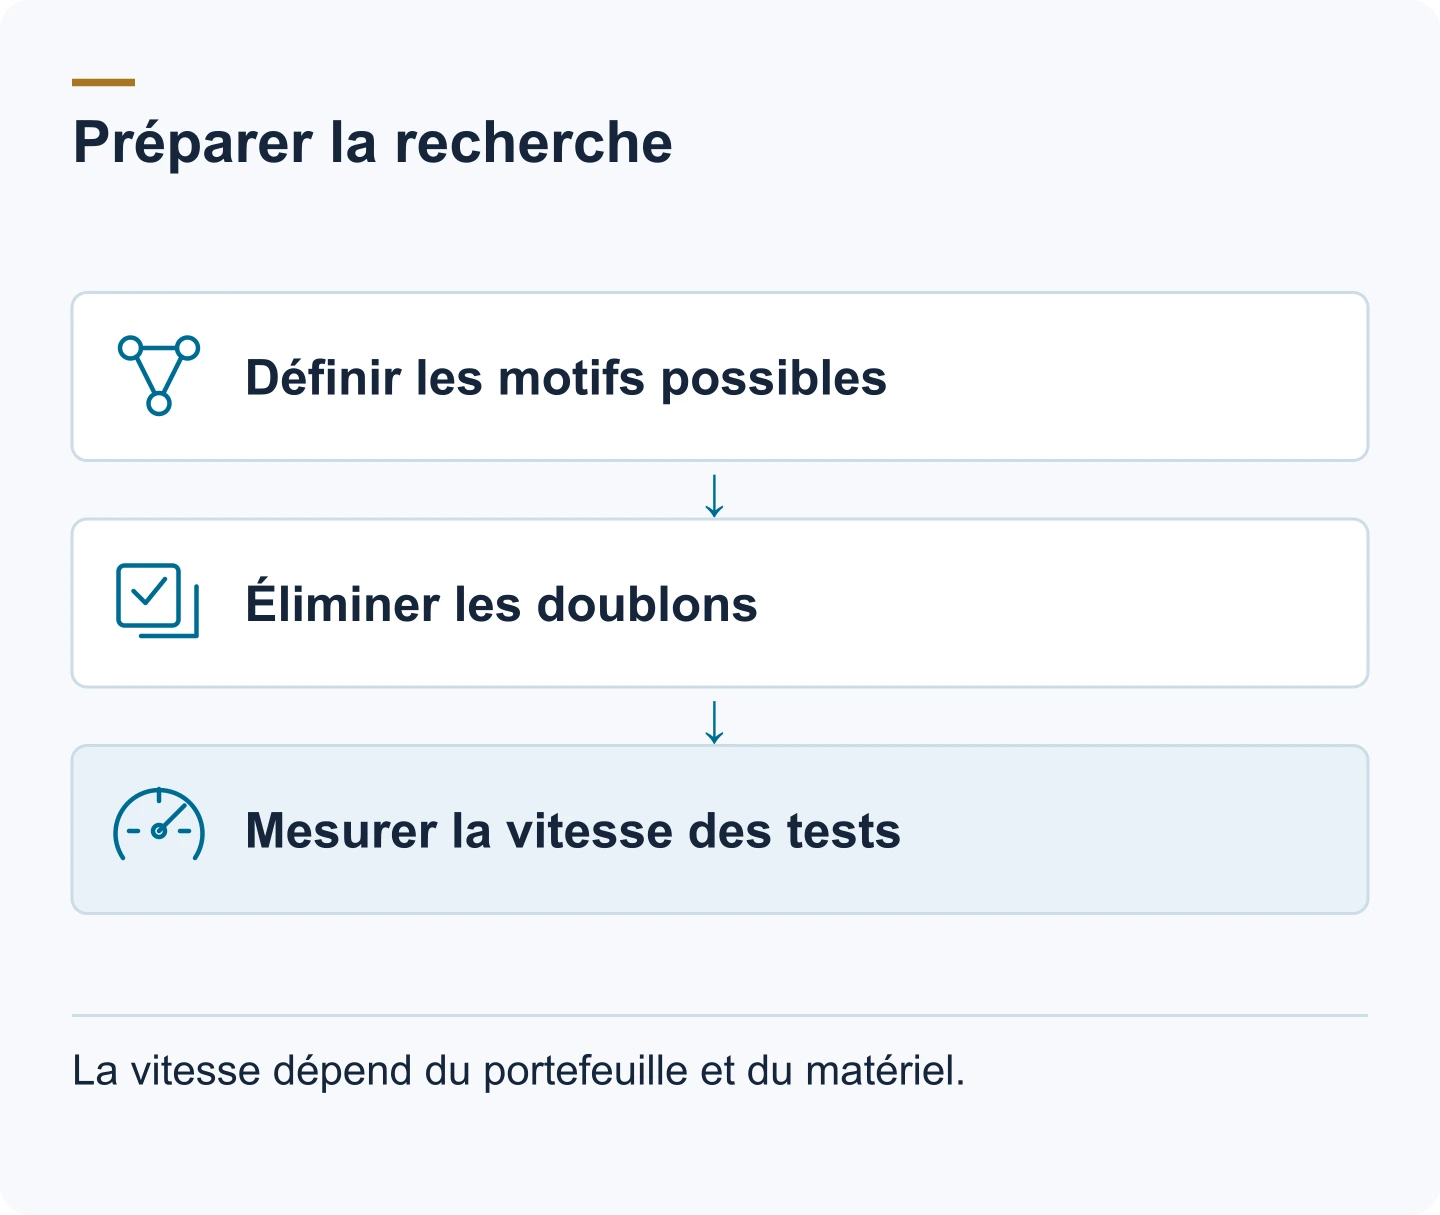
- Tout ce dont vous vous souvenez sur le mot de passe : longueur, structure, mots, dates, majuscules, substitutions et habitudes de cette époque.
- La version et le format du portefeuille, si vous pouvez les déterminer (ancienne Berkeley DB ou portefeuille moderne par descripteurs ; le compteur d’itérations stocké).
- La disposition du clavier et le jeu de caractères que vous utilisiez lorsque le mot de passe a été défini – une majuscule ou un symbole qui « ne fonctionne pas » est souvent une différence d’encodage, pas un mauvais mot de passe.
La qualité de la liste de candidats détermine le résultat. Une recherche qui sait que le mot de passe « commençait par le nom du chien et se terminait par une année à deux chiffres » est un problème différent d’une recherche sans structure du tout.
Faisabilité : l’échelle honnête
- Vous vous souvenez du schéma (un mot de base plus quelques emplacements inconnus) : une recherche bornée est souvent réaliste – minutes à jours, selon ce qui est inconnu.
- Vous vous souvenez de la forme générale mais pas des caractères exacts : faisable lorsque l’espace inconnu est petit ; identique à une recherche bornée.
- Pas de wallet.dat et pas de sauvegarde : il n’y a rien à chercher. Un mot de passe ne peut pas être récupéré de mémoire seul, et aucun service ne peut changer cela.
Un exemple concret rend l’échelle tangible. Si votre mot de passe était un mot de base unique d’une liste de 10 000 mots possibles plus une année à quatre chiffres, l’espace de recherche est d’environ 10 000 × 10 000 = 100 millions de candidats – une recherche bornée, souvent réussie. Si le mot de passe était dix caractères aléatoires tirés d’un ensemble de 90 caractères, l’espace est d’environ 90¹⁰ ≈ 3,5 × 10¹⁹ – des milliards de fois plus grand que ce qu’un GPU peut parcourir en une vie. La différence entre ces deux exemples tient à la taille de l’espace de candidats ; l’évaluation commence par les données chiffrées du portefeuille et le dossier complet.
Les étapes dans l’ordre
Étape 1 — Copier et hacher
Copiez wallet.dat (et la .bak, si présente) à deux endroits séparés avant toute autre chose. Enregistrez le SHA-256 de chaque copie. Tout le reste s’effectue sur une copie, jamais l’original.
Étape 2 — Identifier la version et le format
Déterminez quel portefeuille vous avez : Berkeley DB (hérité) ou portefeuille par descripteurs SQLite. La commande file, le dossier du portefeuille et la version de Bitcoin Core qui l’a ouvert en dernier aident tous. Le format vous dit quel logiciel peut ouvrir le fichier et quelle voie d’extraction la recherche utilisera.
Étape 3 — Construire la liste de candidats
Écrivez chaque mot de passe que vous pouvez imaginer utiliser : mots, noms, dates, années, le schéma des majuscules et symboles, et les substitutions que vous faisiez habituellement. Plus vous reconstituez la structure de mémoire, plus la recherche est petite. Ces éléments peuvent mieux cibler la recherche ; la faisabilité exige toujours une évaluation du dossier complet.
Étape 4 — Lancer la recherche hors ligne
Lancez la recherche sur une machine non connectée à Internet, à partir de la copie ou du hash extrait. Les outils open source (le mode token list de BTCRecover, ou hashcat contre le hash $bitcoin$, mode wallet.dat 11300) testent les candidats méthodiquement. Ne collez jamais le fichier, le hash ou vos suppositions de mot de passe sur un site qui propose de les « vérifier ».
Étape 5 — Ouvrir le portefeuille et déplacer les fonds
Lorsque le mot de passe est trouvé, ouvrez le portefeuille avec le logiciel d’origine ou un client compatible, vérifiez le solde sur un explorateur de blocs, puis déplacez les fonds vers un nouveau portefeuille que vous créez vous-même. Considérez l’ancien portefeuille comme hors d’usage.
Cas limites à connaître
- wallet.dat.bak : une sauvegarde automatique. Si le fichier principal est endommagé, la
.bakpeut contenir les mêmes clés avec un état différent (souvent plus ancien) – et parfois le mot de passe en usage à ce moment-là. - Un portefeuille jamais chiffré : aucun mot de passe n’existe. Le fichier s’ouvre sans ; s’il « demande un mot de passe », vous regardez un autre portefeuille ou un fichier corrompu.
- Un mot de passe changé il y a des années : seule la passphrase la plus récente fonctionne. Les anciennes passphrases sont sans importance une fois le portefeuille rechiffré.
- Caractères spéciaux : les symboles saisis sur une autre disposition de clavier sont un faux négatif courant. Tester le même mot de passe avec une autre disposition fait partie de la recherche, pas un signe que votre mémoire est fausse.
- Un wallet.dat supprimé : cessez immédiatement d’utiliser le disque. La récupération de fichiers supprimés ou l’imagerie disque est une étape séparée – voir notre guide sur la récupération d’un wallet.dat supprimé ou d’un disque endommagé.
- Portefeuilles watch-only ou prunés : le pruning affecte les données de la blockchain, pas les clés. Un portefeuille watch-only n’a pas de clés privées et rien à récupérer.
Portefeuilles achetés
Un wallet.dat, un hash ou un « portefeuille avec solde » acheté sur Internet est presque toujours manipulé, et la propriété ne peut pas être prouvée. Nous ne pouvons pas aider avec les portefeuilles achetés – la récupération exige une propriété authentique et des éléments réels, et une recherche a besoin de plus qu’une longueur de mot de passe.
Quand l’aide professionnelle a du sens
Un spécialiste mène la même recherche avec les mêmes limites honnêtes, mais avec l’expérience nécessaire pour juger de la faisabilité avant que vous vous engagiez – et sans que le fichier de portefeuille soit jamais envoyé par formulaire ou chat. Demandez une évaluation confidentielle : ce que vous avez, ce dont vous vous souvenez, et une réponse honnête sur le réalisme de la recherche. Pas de récupération, pas de frais, convenu par écrit avant le début du travail.
FAQ
wallet.dat peut-il être récupéré sans le mot de passe ?
Seulement si le portefeuille n’a jamais été chiffré – alors aucun mot de passe n’est nécessaire. S’il était chiffré et que le mot de passe a disparu, la récupération consiste à tester des candidats sur une copie du fichier. Il n’y a pas de porte dérobée, et aucun service ne peut le déchiffrer sans mot de passe ni données chiffrées sur lesquelles lancer la recherche.
wallet.dat contient-il une phrase de récupération ?
Les portefeuilles Bitcoin Core modernes peuvent stocker une seed HD, chiffrée dans le fichier ; les anciens portefeuilles stockent les clés directement. Il n’y a pas de phrase papier séparée de 12 ou 24 mots pour Bitcoin Core, sauf si vous en avez importé une dans le portefeuille – auquel cas la seed elle-même se trouve dans le fichier.
La version du portefeuille compte-t-elle pour la récupération ?
Oui. Le format (Berkeley DB ou portefeuille par descripteurs SQLite) détermine quel logiciel peut ouvrir le fichier et quelle voie d’extraction est utilisée, et le compteur d’itérations stocké détermine combien coûte chaque supposition – c’est pourquoi la recherche est plus rapide sur les anciens portefeuilles que sur les nouveaux.
Combien de temps dure une recherche de mot de passe wallet.dat ?
La durée dépend des données chiffrées du portefeuille, de la stratégie de candidats et du dossier complet. Une liste structurée de quelques milliers à quelques millions de candidats peut prendre de quelques minutes à quelques jours ; un mot de passe long et aléatoire crée un espace de recherche bien plus vaste. Après l’évaluation gratuite, vous obtenez une estimation réaliste – jamais une garantie.
Et si mon wallet.dat a été supprimé ?
Cessez immédiatement d’utiliser le disque et travaillez à partir d’une copie ou d’une image disque. Si aucune copie n’existe nulle part, la récupération de fichiers supprimés sur le disque d’origine est la seule voie – voir le guide sur la récupération d’un wallet.dat supprimé.
Récupérer le mot de passe d’un fichier wallet.dat permet-il de retrouver des cryptomonnaies volées ?
Récupérer le mot de passe d’un fichier wallet.dat peut rétablir l’accès aux clés qu’il contient, mais ne permet pas d’annuler une transaction blockchain confirmée. Nous évaluons la récupération de l’accès au portefeuille après vérification de la propriété légitime et ne traitons pas les cas de fonds volés ou d’escroquerie.