
Blog
Recuperación de contraseña wallet.dat: recuperar y abrir una cartera de Bitcoin bloqueada

En resumen
Para buscar la contraseña de wallet.dat se necesitan los datos cifrados conservados y una lista de posibles contraseñas que probar. El nombre del archivo no demuestra su formato, propiedad ni capacidad de gastar. Esta guía trata las comprobaciones de archivos para Bitcoin Core y carteras relacionadas, como Litecoin Core y Dogecoin Core.
- Haga una copia del original e identifique el software y el formato de base de datos antes de elegir una herramienta.
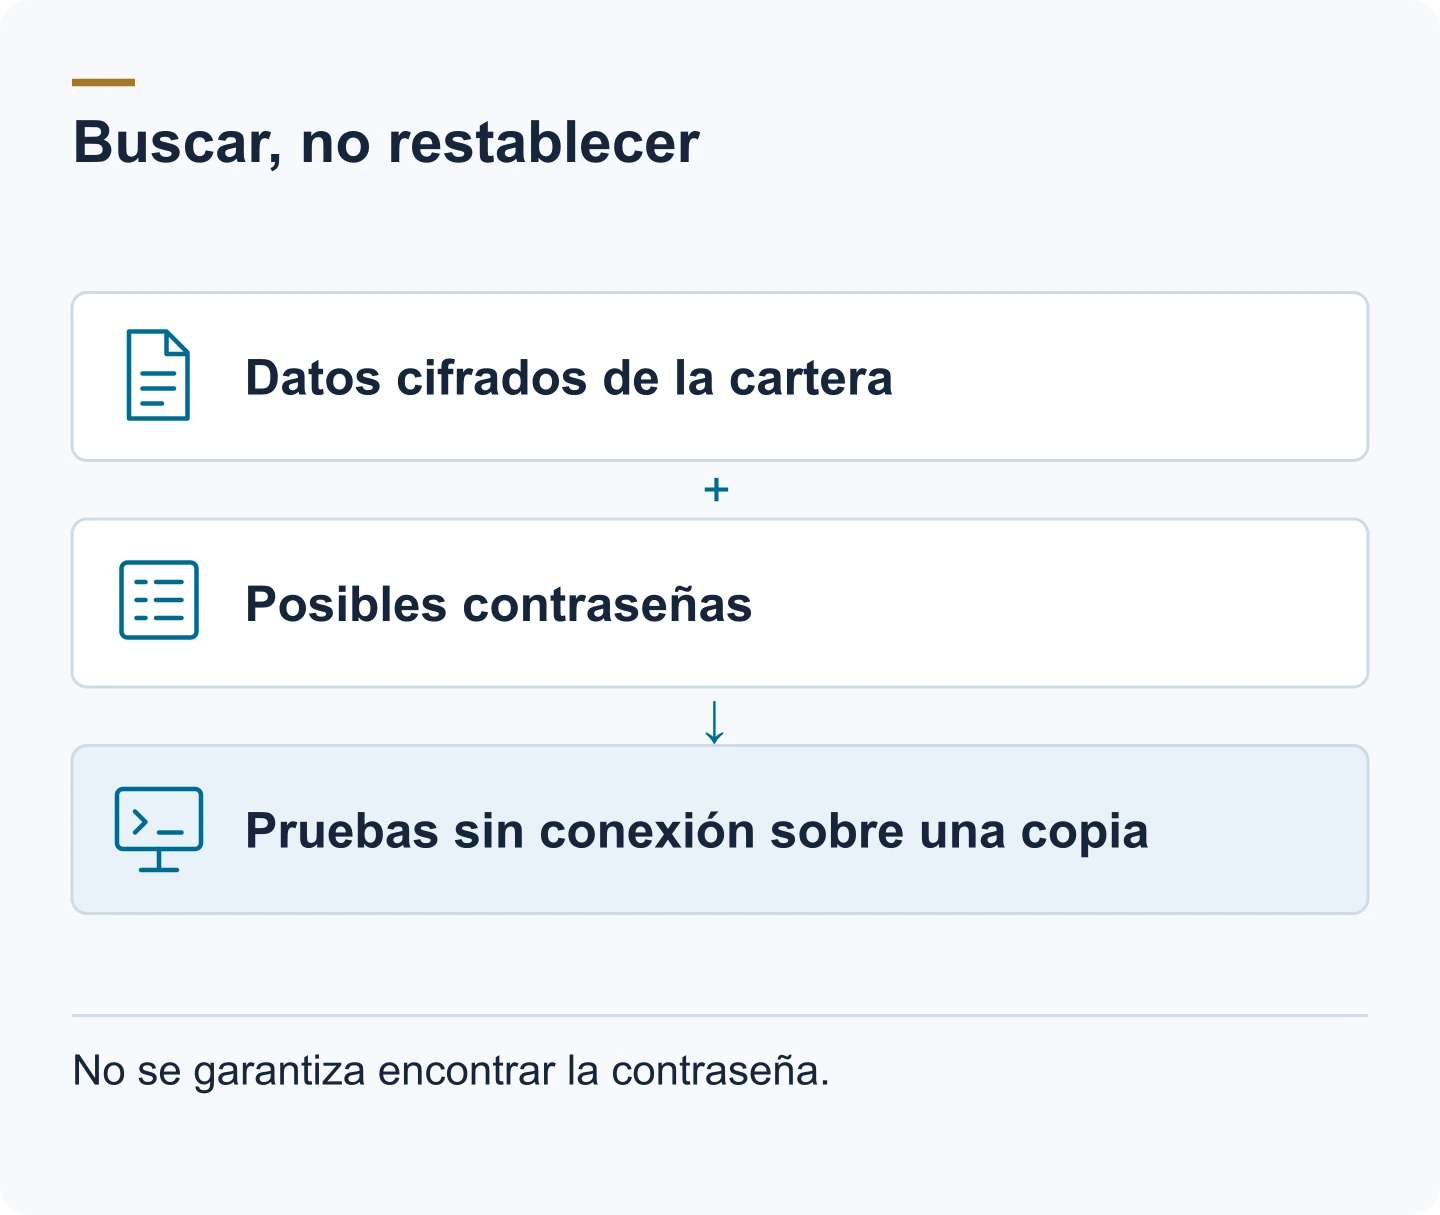
- Pruebe patrones recordados sin conexión sobre una copia o un hash extraído adecuado. El número de candidatos y el coste por intento determinan la viabilidad.
- Compruebe las copias antiguas por separado: pueden contener otras claves o una contraseña anterior. Los archivos eliminados o dañados requieren primero preservación y recuperación de datos. Una cartera de solo lectura (watch-only) no proporciona claves privadas.
Qué es realmente wallet.dat
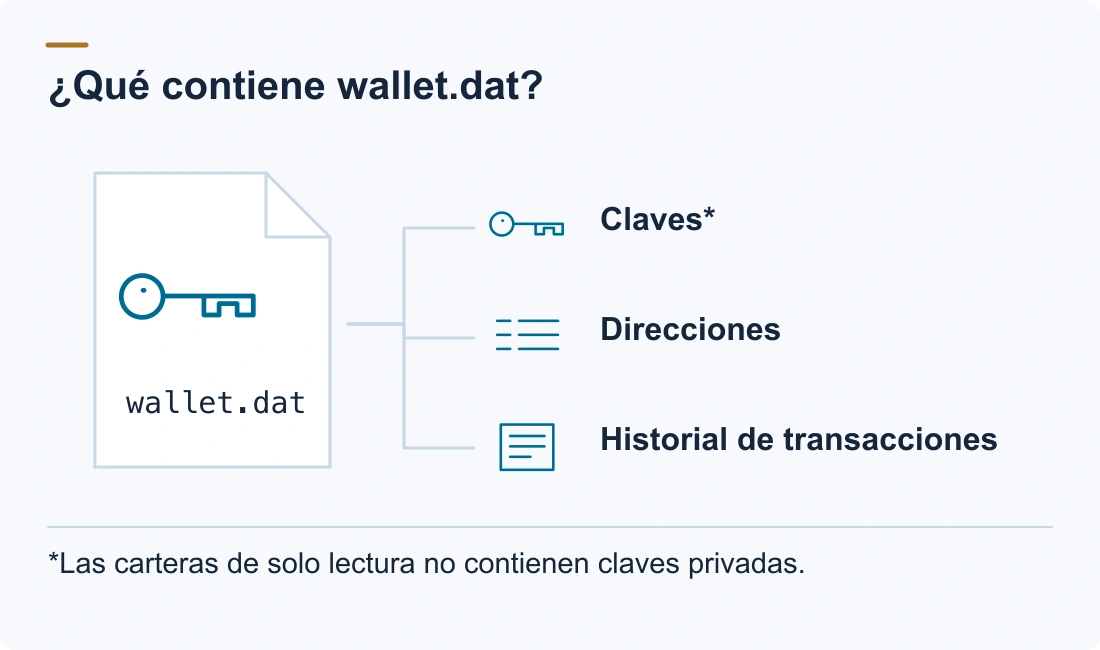
wallet.dat es el archivo de cartera de Bitcoin Core y sus bifurcaciones: Litecoin Core, Dogecoin Core, Dash Core y otras usan el mismo mecanismo con nombres y carpetas distintos. Almacena sus claves, direcciones e historial de transacciones. El formato importa porque decide qué software puede abrir el archivo; para la recuperación de contraseñas, lo importante es que las claves internas están cifradas.
Dónde vive el archivo
- Bitcoin Core (Windows):
%APPDATA%\Bitcoin\wallets\wallet.dat(más reciente) o%APPDATA%\Bitcoin\wallet.dat(instalaciones antiguas) - Bitcoin Core (macOS):
~/Library/Application Support/Bitcoin/wallets/wallet.dat - Bitcoin Core (Linux):
~/.bitcoin/wallets/wallet.dat - Litecoin Core: la misma disposición bajo
~/.litecoino%APPDATA%\Litecoin - Dogecoin Core: bajo
~/.dogecoino%APPDATA%\Dogecoin
Core también mantiene un archivo wallet.dat.bak junto a la cartera: una copia automática que a veces es una versión más nueva o más antigua de la misma cartera. Si el archivo principal está dañado, la .bak suele ser el mejor objetivo de búsqueda.
Qué hay dentro
Las carteras antiguas (antes de Bitcoin Core 0.21) usaban el formato Berkeley DB y almacenaban las claves directamente, junto con direcciones, contadores de pool de claves e historial de transacciones. Las carteras modernas usan SQLite con la arquitectura de cartera por descriptores y pueden almacenar una semilla HD cifrada. En cualquier caso, las claves privadas —o la semilla que las deriva— son lo que protege la contraseña.
Cómo funciona el cifrado
Bitcoin Core no cifra las claves una a una con su contraseña. Trabaja con dos capas:
- Se genera una clave maestra aleatoria (la «mkey») cuando cifra la cartera. Esta clave maestra cifra el material de claves real con AES-256-CBC.
- La propia clave maestra se cifra con una clave derivada de su contraseña. La derivación repite deliberadamente muchas rondas de hash: históricamente mediante EVP_BytesToKey de OpenSSL con SHA-512 y un contador de iteraciones almacenado.
Esa repetición deliberada es toda la razón por la que la recuperación de contraseñas es un problema de búsqueda y no un restablecimiento. Cada candidato debe derivarse y comprobarse contra la clave maestra cifrada, lo que cuesta tiempo real de CPU por intento. También es la razón por la que una cartera antigua se busca más rápido que una nueva: las carteras cifradas hace años almacenaban un contador de iteraciones más bajo, así que cada suposición es más barata que en una cartera cifrada con ajustes modernos.
Dos consecuencias prácticas se siguen:
- El objetivo de la recuperación es el archivo, no la contraseña que quizá utilizó en otro servicio. Sin el archivo (o una copia), no hay nada que buscar.
- Donde el formato lo permite, la búsqueda se ejecuta contra un hash extraído de la clave maestra cifrada (la línea
$bitcoin$que herramientas como bitcoin2john extraen) en lugar del archivo real. Eso significa que el archivo nunca tiene que enviarse a ningún sitio, y una herramienta equivocada nunca puede dañar su única copia.
Qué necesita una búsqueda de recuperación
- Una copia exacta del archivo, nunca el original. Registre primero su hash SHA-256 para poder demostrar después que nada cambió.
- Todo lo que recuerde sobre la contraseña: longitud, estructura, palabras, fechas, mayúsculas, sustituciones y hábitos de esa época.
- La versión y el formato de la cartera, si puede determinarlos (Berkeley DB antigua vs. cartera moderna por descriptores; el contador de iteraciones almacenado).
- La distribución del teclado y el juego de caracteres que utilizaba cuando se estableció la contraseña: una mayúscula o símbolo que «no funciona» suele ser una diferencia de codificación, no una contraseña incorrecta.
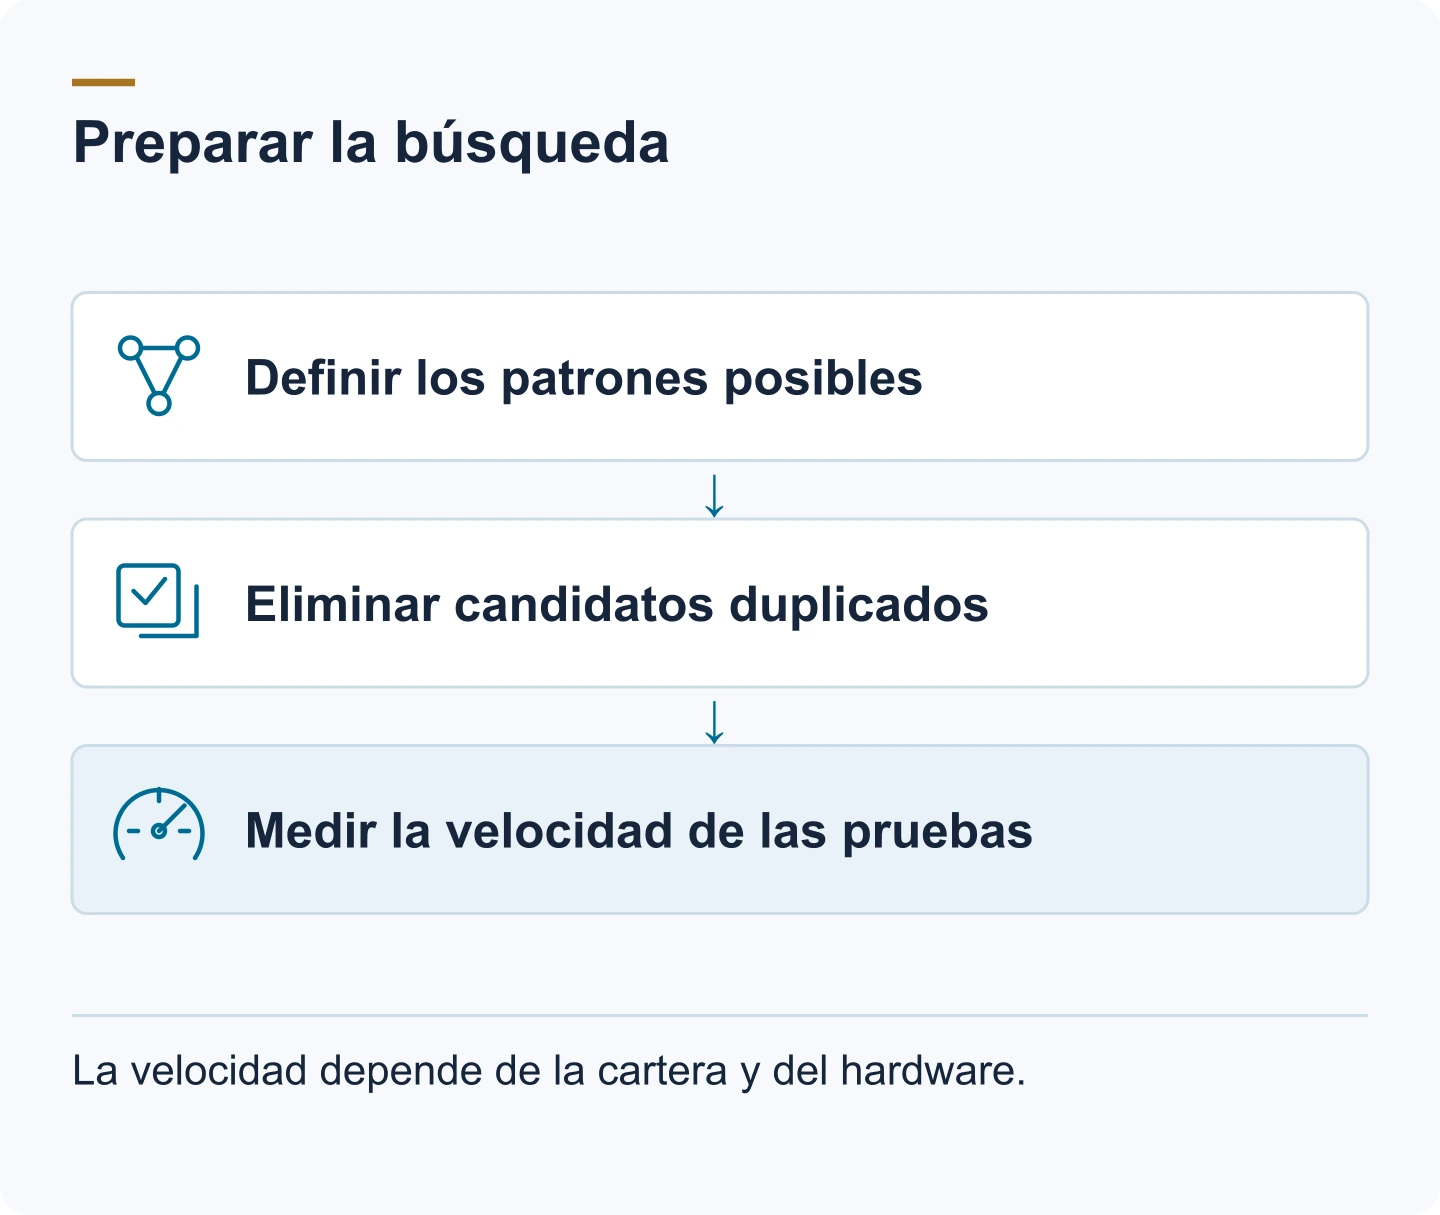
La estrategia de candidatos influye en el tamaño de la búsqueda. Una búsqueda con un patrón como «empezaba con el nombre del perro y terminaba con un año de dos dígitos» es un problema técnico distinto de una búsqueda más amplia.
Viabilidad: la escala honesta
- Recuerda el patrón (una palabra base más algunas posiciones desconocidas): una búsqueda acotada suele ser realista: minutos o días, según cuánto sea desconocido.
- Recuerda la forma general pero no los caracteres exactos: viable cuando el espacio desconocido es pequeño; igual que una búsqueda acotada.
- Sin wallet.dat y sin copia: no hay nada que buscar. Una contraseña no puede recuperarse solo de memoria, y ningún servicio puede cambiar eso.
Un ejemplo trabajado hace concreta la escala. Si su contraseña era una única palabra base de una lista de 10.000 palabras posibles más un año de cuatro dígitos, el espacio de búsqueda es de unas 10.000 × 10.000 = 100 millones de candidatos: una búsqueda acotada, a menudo exitosa. Si la contraseña eran diez caracteres aleatorios de un conjunto de 90 caracteres, el espacio es de unos 90¹⁰ ≈ 3,5 × 10¹⁹: miles de millones de veces más grande de lo que una GPU puede recorrer en una vida. La diferencia entre esos dos ejemplos es el tamaño del espacio de candidatos; la evaluación empieza por los datos cifrados de la cartera y el caso completo.
Los pasos en orden
Paso 1 — Copiar y calcular el hash
Copie wallet.dat (y la .bak, si existe) a dos lugares separados antes de hacer cualquier otra cosa. Registre el SHA-256 de cada copia. Todo lo demás se ejecuta contra una copia, nunca el original.
Paso 2 — Identificar la versión y el formato
Determine qué cartera tiene: Berkeley DB (heredada) o cartera por descriptores SQLite. El comando file, la carpeta de la cartera y la versión de Bitcoin Core que la abrió por última vez ayudan. El formato le indica qué software puede abrir el archivo y qué vía de extracción usará la búsqueda.
Paso 3 — Construir la lista de candidatos
Escriba cada contraseña que pueda imaginar que utilizó: palabras, nombres, fechas, años, el patrón de mayúsculas y símbolos, y las sustituciones que utilizaba habitualmente. Cuanta más estructura recuerde de memoria, más pequeña será la búsqueda. Estos detalles pueden acotar la búsqueda; la viabilidad sigue requiriendo una evaluación del caso completo.
Paso 4 — Ejecutar la búsqueda sin conexión
Ejecute la búsqueda en una máquina no conectada a internet, contra la copia o el hash extraído. Las herramientas de código abierto (el modo de lista de tokens de BTCRecover, o hashcat contra el hash $bitcoin$, modo wallet.dat 11300) prueban candidatos sistemáticamente. Nunca pegue el archivo, el hash ni sus suposiciones de contraseña en un sitio que ofrezca «comprobarlos».
Paso 5 — Abrir la cartera y mover los fondos
Cuando se encuentre la contraseña, abra la cartera con el software original o un cliente compatible, verifique el saldo contra un explorador de bloques y mueva los fondos a una cartera nueva que haya creado por su cuenta. Trate la cartera antigua como retirada.
Casos límite que conviene conocer
- wallet.dat.bak: una copia automática. Si el archivo principal está dañado, la
.bakpuede contener las mismas claves con un estado distinto (a menudo más antiguo), y a veces la contraseña en uso en ese momento. - Una cartera que nunca se cifró: no existe contraseña. El archivo abre sin una; si «pide contraseña», está examinando otra cartera o un archivo corrupto.
- Una contraseña cambiada hace años: solo funciona la passphrase más reciente. Las antiguas son irrelevantes una vez que la cartera se recifró.
- Caracteres especiales: los símbolos escritos con otra distribución de teclado son un falso negativo común. Probar la misma contraseña con otra distribución es parte de la búsqueda, no una señal de que su memoria sea incorrecta.
- Un wallet.dat eliminado: deje de usar el disco inmediatamente. La recuperación de archivos eliminados o la creación de imágenes de disco es un paso aparte: consulte nuestra guía sobre la recuperación de un wallet.dat eliminado o un disco dañado.
- Carteras de solo lectura o podadas: el podado afecta a los datos de la blockchain, no a las claves. Una cartera de solo lectura no tiene claves privadas ni nada que recuperar.
Carteras compradas
Un wallet.dat, un hash o una «cartera con saldo» comprados en internet casi siempre están manipulados, y la propiedad no puede probarse. No podemos ayudar con carteras compradas: la recuperación exige propiedad auténtica y material real, y una búsqueda necesita más que una longitud de contraseña.
Cuándo tiene sentido la ayuda profesional
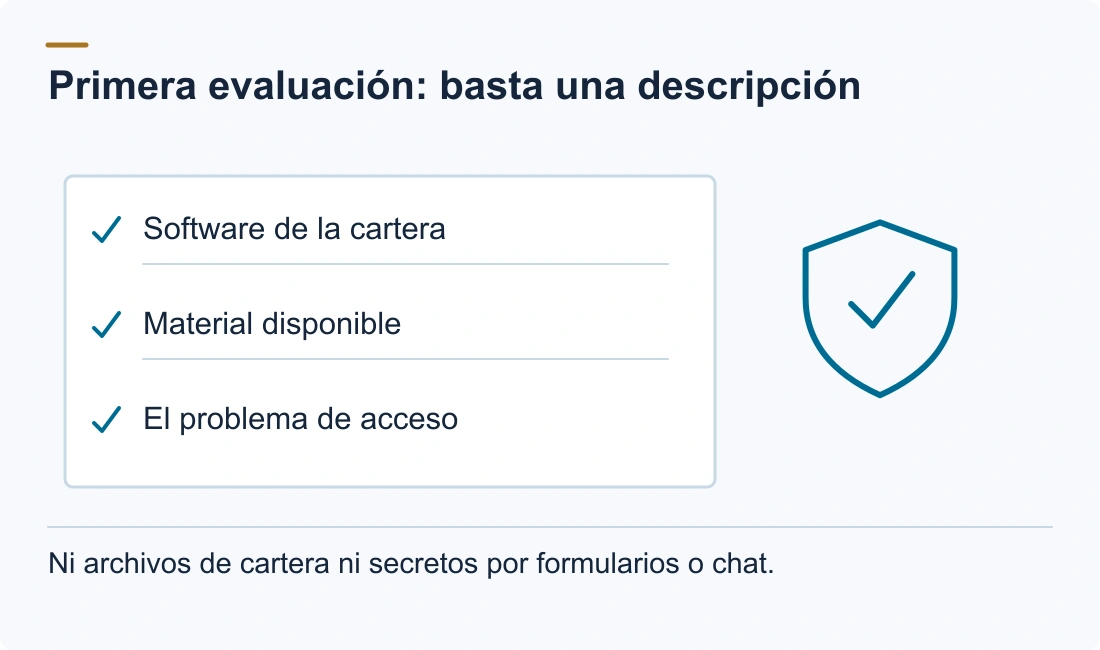
Un especialista ejecuta la misma búsqueda con los mismos límites honestos, pero con la experiencia para juzgar la viabilidad antes de que se comprometa, y sin que el archivo de cartera se envíe jamás por formulario o chat. Empiece con una evaluación gratuita: indique qué tiene y qué recuerda, y recibirá una respuesta honesta sobre si la búsqueda es realista. Sin recuperación, sin honorarios, acordado por escrito antes de comenzar el trabajo.
FAQ
¿Puede recuperarse wallet.dat sin la contraseña?
Solo si la cartera nunca se cifró: entonces no se necesita contraseña. Si estaba cifrada y la contraseña desapareció, la recuperación significa probar candidatos contra una copia del archivo. No hay puerta trasera, y ningún servicio puede descifrarlo sin la contraseña o el material para buscar.
¿Contiene wallet.dat una frase de recuperación?
Las carteras Bitcoin Core modernas pueden almacenar una semilla HD, cifrada dentro del archivo; las antiguas almacenan las claves directamente. No hay una frase de papel separada de 12 o 24 palabras para Bitcoin Core, salvo que importara una en la cartera, en cuyo caso la semilla está dentro del archivo.
¿Importa la versión de la cartera para la recuperación?
Sí. El formato (Berkeley DB vs. cartera por descriptores SQLite) decide qué software puede abrir el archivo y qué vía de extracción se usa, y el contador de iteraciones almacenado decide cuánto cuesta cada suposición: por eso las carteras antiguas se buscan más rápido que las nuevas.
¿Cuánto tarda una búsqueda de contraseña de wallet.dat?
La duración depende de los datos cifrados de la cartera, la estrategia de candidatos y el caso completo. Una lista estructurada de unos miles a unos millones de candidatos puede completarse en minutos o días; una contraseña larga y aleatoria crea un espacio de búsqueda mucho mayor. Tras la evaluación gratuita obtiene una estimación realista, nunca una garantía.
¿Y si mi wallet.dat fue eliminado?
Deje de usar el disco inmediatamente y trabaje desde una copia o imagen de disco. Si no existe copia en ningún sitio, la recuperación de archivos eliminados en el disco original es la única vía: consulte la guía sobre la recuperación de un wallet.dat eliminado.
¿Recuperar la contraseña de wallet.dat permite recuperar criptomonedas robadas?
Recuperar la contraseña de wallet.dat puede restablecer el acceso a las claves almacenadas en ese archivo, pero no revierte una transacción de blockchain confirmada. Evaluamos la recuperación del acceso a carteras tras verificar la titularidad legítima y no aceptamos casos de fondos robados o estafas.