
Baza wiedzy
Formaty portfeli: identyfikacja, szyfrowanie i odzyskiwanie wg formatu
Każdy format portfela ma własne pliki, schemat szyfrowania i ścieżkę odzyskiwania. To odniesienie format po formacie — do identyfikacji i oceny możliwości.
Krótka odpowiedź
Format portfela decyduje o tym, jak zidentyfikować plik, jakie szyfrowanie go chroni i co może wykorzystać poszukiwanie. Identyfikacja formatu to pierwszy krok w każdym odzyskiwaniu.
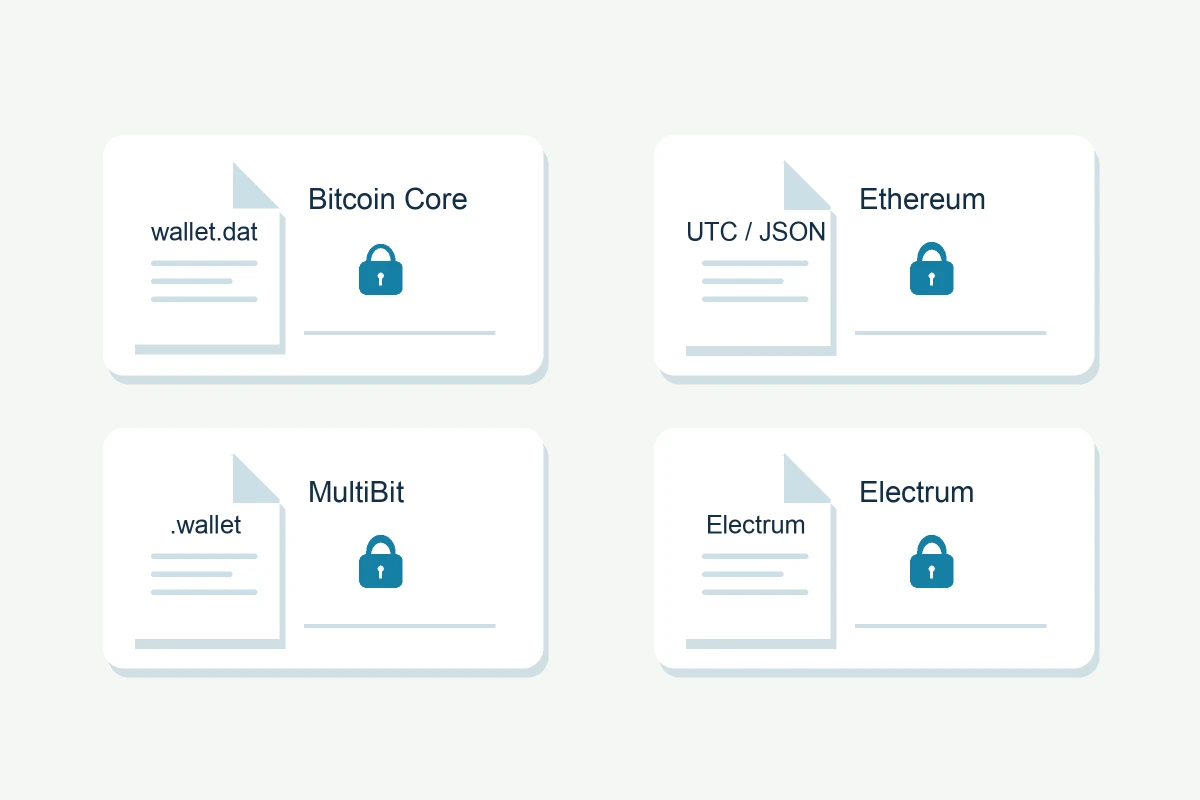
Format portfela decyduje o wszystkim, co dalej: jak zidentyfikować plik, jakie szyfrowanie go chroni i co może wykorzystać poszukiwanie. Szybki identyfikator znajdą Państwo w naszym przewodniku po plikach portfela; to odniesienie dodaje szczegóły techniczne per format.
Bitcoin Core wallet.dat
- Pliki: wallet.dat (Berkeley DB w wersjach legacy; SQLite i formaty deskryptorowe w nowoczesnych)
- Szyfrowanie: AES-256-CBC wokół materiału klucza, odblokowywane hasłem portfela
- Odzyskiwanie: poszukiwanie hasła względem zaszyfrowanych danych klucza, na kopii; hash (linia $bitcoin$) można udostępnić zamiast pliku
Electrum
- Pliki: default_wallet (JSON), pliki portfela per konto
- Szyfrowanie: hasło wybrane przez użytkownika chroniące zaszyfrowane keystore; wyprowadzanie oparte na frazie (system fraz Electrum)
- Odzyskiwanie: proszę otworzyć w Electrum; błędne hasło oznacza poszukiwanie hasła; fraza z właściwej epoki przywraca portfel
MultiBit Classic i MultiBit HD
- Pliki: .wallet (Classic), mbhd.wallet.aes, portfel bitcoinj w formacie protobuf zaszyfrowany przy użyciu AES (HD)
- Oprogramowanie zakończone; pobieranie z nieoficjalnych źródeł to ryzyko malware
- Odzyskiwanie: hasło względem zaszyfrowanego pliku; portfele z epoki HD można przywrócić z frazy
Blockchain.com legacy
- Pliki: wallet.aes.json (kopia zapasowa portfela zaszyfrowana hasłem głównym)
- Opcjonalne drugie hasło: dodatkowo szyfruje klucze prywatne wewnątrz portfela; nie chroni zewnętrznej warstwy pliku kopii zapasowej
- Odzyskiwanie: najpierw należy ustalić, którego hasła brakuje. Aby szukać drugiego hasła na podstawie zaszyfrowanej kopii, trzeba najpierw odszyfrować zewnętrzną warstwę hasłem głównym.
Keystore Ethereum / UTC JSON
- Pliki: UTC--timestamp--hex.json, pliki keystore
- Szyfrowanie: wyprowadzanie klucza scrypt lub PBKDF2 z szyfrem AES-128-CTR (pola: crypto, cipher, kdf, mac)
- Odzyskiwanie: hasło względem keystore; każdy portfel Ethereum obsługujący import keystore może go potem otworzyć
Sejfy aplikacji
- MetaMask vault, Jaxx, Coinomi, Exodus i podobne: specyficzne dla aplikacji sejfy JSON z własnymi ustawieniami KDF i szyfru
- Odzyskiwanie: specyficzne dla aplikacji; sejf jest związany z oprogramowaniem, które go utworzyło
Inne formaty
- Monero: pliki .keys zaszyfrowane hasłem portfela plus 25-słowna fraza
- Solana: keypair JSON (base58 lub tablica bajtów); Polkadot: kopia JSON z szyfrowaniem hasłem
- Portfele papierowe: WIF lub QR; sweep należy wykonać raz do świeżego portfela
- Portfele brain: passphrase zamieniana bezpośrednio w klucz — odzyskiwanie to poszukiwanie passphrase, nie problem pliku
Wzorzec
Każdy format sprowadza się do tego samego pytania: jaki zaszyfrowany materiał istnieje, jaka KDF i szyfr go chronią oraz co Państwo pamiętają o haśle? Uczciwa odpowiedź określa ścieżkę odzyskiwania.
Czy wypróbowali Państwo opisane kroki i nadal nie mają dostępu?
Pierwsza ocena jest bezpłatna i nie wymaga poufnych danych: prosimy opisać, co jeszcze pozostało, a dowiedzą się Państwo, czy odzyskanie jest realne. Opłata jest należna tylko wtedy, gdy odzyskanie się powiedzie.