
Base de conocimientos
Formatos de cartera: identificación, cifrado y recuperación por formato
Cada formato de cartera tiene sus propios archivos, esquema de cifrado y ruta de recuperación. Esta es la referencia formato por formato para la identificación y lo posible.
Respuesta breve
Un formato de wallet determina cómo identificar el archivo, qué cifrado lo protege y qué puede usar una búsqueda de recuperación. Identificar el formato es el primer paso de cualquier recuperación.
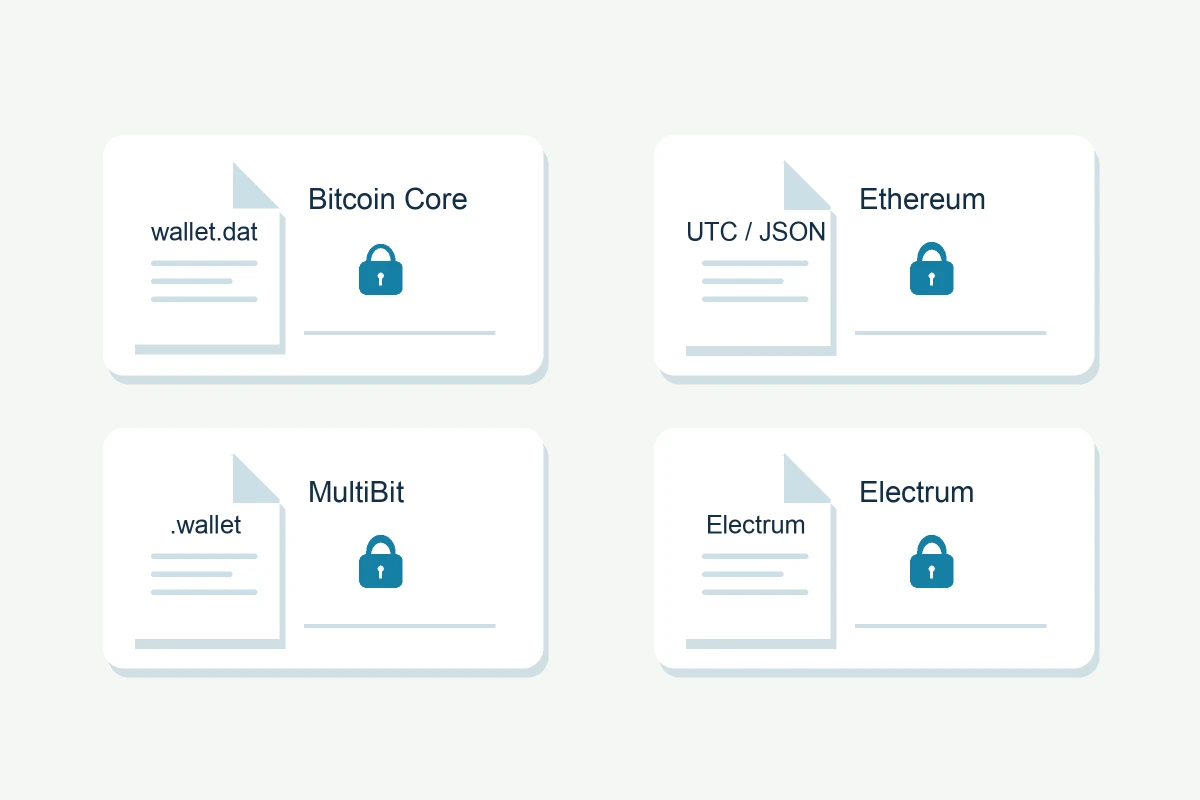
Un formato de cartera determina todo lo demás: cómo identificar el archivo, qué cifrado lo protege y qué puede usar una búsqueda de recuperación. El identificador rápido está en nuestra guía de archivos de cartera; esta referencia añade el detalle técnico por formato.
Bitcoin Core wallet.dat
- Archivos: wallet.dat (Berkeley DB en versiones legacy; formatos SQLite y de descriptores en las modernas)
- Cifrado: AES-256-CBC alrededor del material de claves, desbloqueado por la contraseña de la cartera
- Recuperación: búsqueda de contraseña contra los datos de claves cifrados, en una copia; el hash (la línea $bitcoin$) puede compartirse en lugar del archivo
Electrum
- Archivos: default_wallet (JSON), archivos de cartera por cuenta
- Cifrado: contraseña elegida por el usuario que protege keystores cifrados; derivación basada en semilla (sistema de semilla de Electrum)
- Recuperación: abrir en Electrum; una contraseña errónea significa una búsqueda de contraseña; una semilla de la era correcta restaura la cartera
MultiBit Classic y MultiBit HD
- Archivos: .wallet (Classic), mbhd.wallet.aes, una cartera bitcoinj en formato protobuf cifrada con AES (HD)
- Software discontinuado; las descargas de fuentes no oficiales son un riesgo de malware
- Recuperación: contraseña contra el archivo cifrado; las carteras de la era HD pueden restaurar desde su semilla
Blockchain.com legacy
- Archivos: wallet.aes.json (copia de la cartera cifrada con la contraseña principal)
- Segunda contraseña opcional: añade una capa de cifrado a las claves privadas de la cartera; no protege la capa externa del archivo de copia de seguridad
- Recuperación: identificar qué contraseña falta. Para buscar una segunda contraseña a partir de una copia cifrada, primero hay que descifrar la capa externa con la contraseña principal.
Keystore Ethereum / UTC JSON
- Archivos: UTC--timestamp--hex.json, archivos keystore
- Cifrado: derivación de clave scrypt o PBKDF2 con cifrado AES-128-CTR (campos: crypto, cipher, kdf, mac)
- Recuperación: contraseña contra el keystore; cualquier cartera Ethereum que admita importación de keystore puede luego abrirlo
Vaults de aplicaciones
- MetaMask, Jaxx, Coinomi, Exodus y similares: vaults JSON específicos de la aplicación con sus propios ajustes KDF y algoritmo de cifrado
- Recuperación: específica de la aplicación; el vault está ligado al software que lo creó
Otros formatos
- Monero: archivos .keys cifrados con la contraseña de la cartera, más una semilla de 25 palabras
- Solana: keypair JSON (base58 o matriz de bytes); Polkadot: copia JSON con cifrado por contraseña
- Carteras de papel: WIF o QR; transfiere los fondos una sola vez a una cartera nueva
- Brain wallets: una passphrase convertida directamente en clave: la recuperación es una búsqueda de frase, no un problema de archivo
El patrón
Cada formato se reduce a la misma pregunta: qué material cifrado existe, qué KDF y algoritmo de cifrado lo protegen, y qué recuerda de la contraseña. Responder con honestidad define la ruta de recuperación.
¿Ha probado los pasos y sigue sin poder avanzar?
La primera evaluación es gratuita y no requiere material sensible: describa lo que conserva y sabrá si la recuperación es realista. Solo paga si la recuperación tiene éxito.