
Blog
Oszustwa Trezor i fałszywe urządzenia Trezor: jak je rozpoznać
W skrócie
Wiadomość Trezor żądająca kopii, PIN-u lub passphrase jest sygnałem ostrzegawczym, nawet jeśli wygląda jak pilny komunikat bezpieczeństwa. Oszuści wykorzystują też fałszywe instalatory Suite, podrobione urządzenia i wypełnione wcześniej karty odzyskiwania. Oprogramowanie i instrukcje należy sprawdzać samodzielnie na trezor.io, bez klikania otrzymanego linku.
Nowy portfel i jego kopię należy utworzyć podczas własnej konfiguracji. Nie wolno ujawniać kopii pomocy technicznej ani stronie weryfikacyjnej. Po jej ujawnieniu nowy PIN nie odbiera napastnikowi dostępu; pozostałe aktywa wymagają nowego, niezależnie zabezpieczonego portfela. Jeśli doszło już do kradzieży, trzeba zachować dowody i zgłosić incydent, zamiast płacić za obietnicę cofnięcia transakcji.
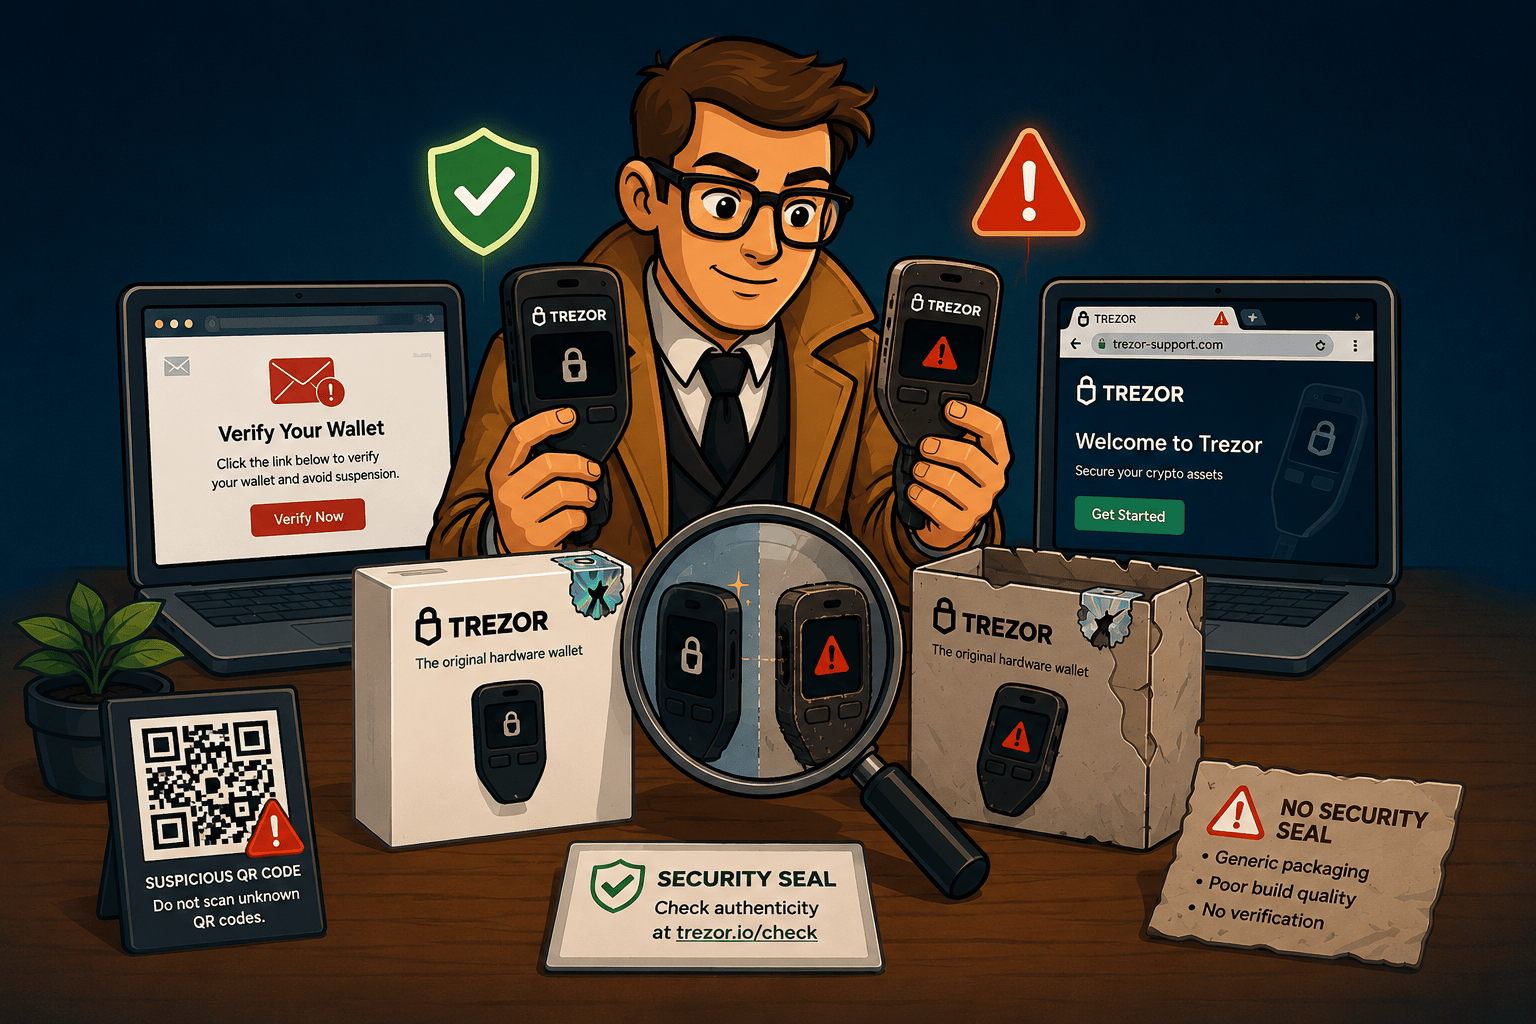
Trezor to jeden z najbezpieczniejszych sposobów przechowywania krypto, co jest dokładnie powodem, dla którego oszuści celują w ludzi, którzy go używają. Oszuści próbują wprowadzić właścicieli w błąd za pomocą przekonujących e-maili, fałszywych stron internetowych i podrobionych urządzeń. Prawie każde oszustwo Trezor ma ten sam cel: nakłonić Państwa do ujawnienia frazy odzyskiwania, bo kto ma frazę, kontroluje środki.
Ten przewodnik rozbija najczęstsze oszustwa Trezor, w tym fałszywe e-maile o naruszeniu, phishing „authentication check” i podrobiony sprzęt, aby rozpoznawali Państwo sygnały ostrzegawcze i chronili swoje krypto.
Dlaczego użytkownicy Trezora są celem
Portfel sprzętowy przechowuje klucze prywatne offline, co ogranicza ich narażenie na złośliwe oprogramowanie obecne na komputerze. Nie oznacza to jednak, że każde urządzenie jest odporne na ataki fizyczne: ryzyko zależy od modelu, oprogramowania układowego i ustawień zabezpieczeń.
W phishingu oszuści wykorzystują Państwa zaufanie. Jeśli przekonają Państwa, by wpisać swoją 12-, 18- lub 24-wyrazową frazę odzyskiwania na stronie internetowej albo kupić urządzenie, które już zmodyfikowali, nie muszą niczego hakować. Klucze zostają im oddane dobrowolnie. Zrozumienie tego jednego faktu — że seed jest zawsze prawdziwym celem — czyni prawie każde oszustwo Trezor łatwym do zauważenia.
E-maile oszustów Trezor: fałszywe naruszenia i „authentication check”
Najczęstsze oszustwo Trezor trafia do Państwa skrzynki. Te e-maile są zaprojektowane tak, aby wywołać panikę i pośpiech — tak, by działać, zanim się pomyśli.
Powszechnie opisywanym przykładem jest fałszywy e-mail o naruszeniu danych. Ofiary otrzymywały wiadomość twierdzącą, że Trezor doznał incydentu bezpieczeństwa dotyczącego określonej liczby klientów, wzywającą do pobrania „najnowszego Trezor Suite” i ustawienia nowego PIN-u. Link do pobrania prowadził do fałszywej strony, która wyglądała identycznie jak prawdziwa, czasem używając sztuczek Punycode, aby adres wyglądał jak suite.trezor.com, podczas gdy w rzeczywistości był to inny zamaskowany adres. Każdy, kto podłączył portfel i wprowadził frazę odzyskiwania, oddał ją prosto atakującym. W niektórych przypadkach oszuści nadużywali nawet własnego formularza kontaktowego Trezora, aby wiadomości wyglądały na bardziej wiarygodne.
Kąt „authentication check” lub „wallet verification” to bliski kuzyn. Tu e-mail lub wyskakujące okno twierdzi, że Państwa portfel musi przejść pilną kontrolę bezpieczeństwa, uwierzytelnienie lub walidację, bo inaczej zostanie zablokowany albo utraci dostęp. „Kontrola” zawsze kończy się tak samo: prosi o wprowadzenie lub potwierdzenie frazy odzyskiwania. Żaden prawdziwy proces uwierzytelniania nigdy nie potrzebuje Państwa frazy odzyskiwania.
Istnieje nawet wersja offline. Oszuści wysyłali fizyczne listy, mające wyglądać oficjalnie, nakazujące właścicielom Trezora zeskanować kod QR i „zrevalidować” portfel przez wprowadzenie frazy odzyskiwania. Kanał się zmienia, sztuczka nie.
Jak rozpoznać e-mail oszusta Trezor:
- Jedyna oficjalna strona Trezora to trezor.io. To nie trezor.com i nie żaden podobny adres z dodatkowymi znakami lub łącznikami.
- Trezor nigdy nie wyśle e-maila, wiadomości ani pisma z prośbą o frazę odzyskiwania, PIN lub passphrase. Nigdy.
- Prawdziwe wiadomości o naruszeniach lub bezpieczeństwie są publikowane na trezor.io, więc adres należy wpisać samodzielnie, zamiast klikać link w e-mailu.
- Pośpiech to zdradliwy znak. „Działaj teraz albo stracisz dostęp” to presja, a nie procedura.
Fałszywe urządzenia Trezor: podrobiony i zmodyfikowany sprzęt
Najstraszniejsze oszustwa dotyczą samego sprzętu. Badacze bezpieczeństwa z Kaspersky przeanalizowali podrobiony Trezor Model T, który z zewnątrz wyglądał na prawdziwy, łącznie z holograficznymi plombami, ale wewnątrz został przebudowany, by kraść środki.
Zamiast ultradźwiękowego spawania używanego w prawdziwych urządzeniach fałszywka była sklejona klejem i taśmą. Jego mikrokontroler został zamieniony na taki z wyłączoną ochroną odczytu. Co najbardziej obciążające, firmware nie generował świeżej, losowej frazy odzyskiwania. Potajemnie używał jednej z małego zestawu wstępnie wygenerowanych fraz, które atakujący już mieli. Środki ofiary mogły zostać opróżnione nawet wtedy, gdy urządzenie nigdy nie było używane online, bo przestępcy trzymali klucze od pierwszej chwili.
Sygnały ostrzegawcze fałszywego lub zmodyfikowanego Trezora:
- Urządzenie przychodzi z już wypełnioną frazą odzyskiwania albo kartą każącą użyć konkretnej frazy lub PIN-u. Prawdziwy Trezor zawsze generuje zupełnie nowy seed, który widzą wyłącznie Państwo, podczas własnej konfiguracji.
- Opakowanie wyglądające na ponownie zapieczętowane, sklejone lub uszkodzone albo holograficzne plomby, które wydają się nie tak.
- Instrukcje konfiguracji pomijające oficjalny proces trezor.io/start albo kierujące do innej aplikacji lub strony.
- Ostrzeżenia o autentyczności firmware podczas konfiguracji, których nigdy nie wolno ignorować.
Jak bezpiecznie kupić Trezora:
- Proszę kupować wyłącznie w oficjalnym sklepie Trezora lub u autoryzowanego sprzedawcy wymienionego na trezor.io. Należy unikać marketplace'ów, stron aukcyjnych i ofert „okazyjnych” od osób trzecich.
- Proszę skonfigurować urządzenie samodzielnie, od zera, zgodnie z trezor.io/start.
- Proszę upewnić się, że urządzenie generuje seed na Państwa oczach i że zapisują go Państwo osobiście.
Inne oszustwa Trezor, o których warto wiedzieć
Poza e-mailami i fałszywymi urządzeniami pojawia się jeszcze kilka wzorców w kółko:
- Fałszywe wsparcie. Oszuści podają się za „Trezor Support” w mediach społecznościowych, wyskakujących oknach czatu lub na liniach telefonicznych, a potem proszą o seed, aby „naprawić” problem. Prawdziwe wsparcie nigdy go nie potrzebuje. Jeśli urządzenie jest zablokowane z powodu zapomnianego PIN-u, poprawką jest własny seed, a nie pomoc agenta wsparcia przy nim.
- Fałszywe aplikacje portfeli. Złośliwe aplikacje w sklepach z aplikacjami lub rozszerzeniach przeglądarki imitują Trezor Suite i przechwytują to, co Państwo wpisują. Należy używać tylko oprogramowania linkowanego z trezor.io.
- Konkursy i airdropy. „Wyślij 0,1 BTC, a otrzymasz 0,2 z powrotem” albo airdrop tokena, który prosi o połączenie i ujawnienie frazy odzyskiwania. Oba to kradzież.
- Fałszywe usługi odzyskiwania. Niektórzy oszuści podają się za firmy odzyskujące krypto i proszą o seed albo dużą opłatę z góry. Legalna usługa nigdy nie prosi o pełny seed z góry i nigdy nie gwarantuje wyników.
Złote zasady, które omijają każde oszustwo Trezor
Prawie każde oszustwo Trezor zawodzi wobec krótkiej listy kontrolnej:
- Frazę odzyskiwania należy zachować w tajemnicy. Przywracając portfel, proszę postępować zgodnie z oficjalną procedurą dla danego modelu i potwierdzać instrukcje na urządzeniu. Nie wolno ujawniać frazy pomocy technicznej ani wpisywać jej na stronie służącej rzekomo do weryfikacji.
- Należy ufać tylko trezor.io. Proszę wpisywać ten adres samodzielnie i kupować sprzęt wyłącznie z oficjalnych kanałów.
- Prawdziwe nowe urządzenie nigdy nie jest wstępnie załadowane seedem lub PIN-em.
- Trezor nigdy nie kontaktuje się z Państwem, aby prosić o seed, PIN lub passphrase.
- Warto zwolnić. Oszustwa działają na pośpiechu, więc twierdzenie, że trzeba działać natychmiast, to powód do przerwy, a nie do pędu.
Szerszy przegląd bezpiecznych nawyków odzyskiwania znajdą Państwo w naszym przewodniku po odzyskiwaniu portfela Trezor, który omawia te same zasady bezpieczeństwa w kontekście przywracania portfela.
Podejrzenie oszustwa? Co robić teraz
Jeśli właśnie okazało się, że coś jest nie tak, proszę działać szybko, ale ostrożnie.
Jeśli seed został wpisany na podejrzanej stronie lub urządzeniu, a dostęp nadal istnieje, proszę uznać portfel za naruszony i natychmiast przenieść środki. Proszę skonfigurować świeży portfel na prawdziwym urządzeniu z zupełnie nowym seedem i przenieść wszystko na niego, zanim zrobi to atakujący. Jeśli kliknięty został tylko link, a seed nie został wpisany, najprawdopodobniej wszystko jest w porządku, ale warto zmienić nawyki i od teraz wszystko weryfikować przez trezor.io.
Jeśli oszust przeniósł Państwa środki, żadna usługa odzyskiwania nie cofnie potwierdzonej transakcji blockchain. Działania organów ścigania lub kroki prawne mogą w niektórych przypadkach doprowadzić do zwrotu aktywów, ale nie gwarantują wyniku. Obietnice cofnięcia transakcji lub gwarantowanego zwrotu skradzionych środków są sygnałami ostrzegawczymi.
Nasza usługa dotyczy innego problemu: odzyskanie dostępu do własnego portfela, gdy zaginęło słowo z frazy odzyskiwania, zapomniana została passphrase albo nie da się przejść przez PIN. Jeśli to Państwa sytuacja, mogą Państwo uzyskać uczciwą ocenę przez naszą usługę odzyskiwania Trezora, a my powiemy z góry, co jest, a co nie jest możliwe.
Taktyki oszustw zmieniają się stale, więc w razie wątpliwości proszę się zatrzymać i zweryfikować informacje bezpośrednio na trezor.io, zanim zrobią Państwo cokolwiek z portfelem.
FAQ dotyczące oszustw Trezor
Czy Trezor wysyła e-maile o naruszeniu danych z prośbą o aktualizację?
Wymagana jest duża ostrożność. Oszuści wysyłali fałszywe e-maile o naruszeniu, wzywające do „aktualizacji” lub ustawienia nowego PIN-u przez fałszywy serwis. Trezor publikuje prawdziwe wiadomości o bezpieczeństwie na trezor.io i nigdy nie prosi o frazę odzyskiwania. Po otrzymaniu takiego e-maila nie należy klikać niczego i trzeba zweryfikować informacje bezpośrednio na trezor.io.
Czy e-mail „Trezor authentication check” jest prawdziwy?
Nie. Każdy e-mail, wyskakujące okno lub list proszący o ukończenie „authentication check”, weryfikacji lub walidacji przez wprowadzenie frazy odzyskiwania to oszustwo phishingowe.
Jak sprawdzić, czy mój Trezor jest prawdziwy?
Proszę kupować tylko z trezor.io lub od autoryzowanego sprzedawcy, sprawdzić, czy opakowanie i plomby są nienaruszone, i skonfigurować urządzenie samodzielnie przez trezor.io/start. Prawdziwe urządzenie generuje nową frazę odzyskiwania na Państwa oczach. Jeśli przychodzi z już ustawionym seedem lub PIN-em, jest fałszywe i nie należy go używać.
Trezor poprosił o moją frazę odzyskiwania. Czy to normalne?
Nieoczekiwana prośba o frazę w e-mailu, wiadomości lub od rzekomej pomocy technicznej to oszustwo. Inaczej jest przy samodzielnie rozpoczętym przywracaniu portfela: w Model One tryb Standard Recovery dla kopii złożonej z 24 słów korzysta z oficjalnej aplikacji Trezor Suite. Po potwierdzeniu na urządzeniu słowa wpisuje się w Suite, w kolejności wskazanej przez urządzenie. Advanced Recovery pozwala uniknąć wpisywania słów na komputerze. Należy korzystać z oficjalnej instrukcji Trezora dla Model One i nigdy nie wpisywać frazy po przejściu przez link otrzymany w wiadomości.
Czy mogę odzyskać krypto skradzione przez oszustwo Trezor?
W niektórych przypadkach aktywa można odzyskać w drodze działań prawnych lub współpracy z podmiotem, który je przechowuje. Nie oznacza to jednak odwrócenia potwierdzonej transakcji blockchain. Analiza transakcji i pomoc prawna mogą wesprzeć ten proces, ale nie gwarantują wyniku. Należy zgłosić sprawę policji i zachować identyfikatory transakcji, adresy portfeli, zrzuty ekranu oraz powiązane dokumenty.