
Blog
Estafas de Trezor y dispositivos Trezor falsos: cómo detectarlos
En resumen
Un mensaje de Trezor que solicite su copia, PIN o passphrase es una señal de alerta, aunque parezca un aviso de seguridad urgente. Las estafas también usan descargas falsas de Suite, dispositivos falsificados y tarjetas de recuperación ya rellenadas. Verifique software e instrucciones por su cuenta en trezor.io, sin seguir el enlace recibido.
Cree usted la nueva cartera y su copia durante la configuración. No la revele a soporte ni a sitios de verificación. Si se ha expuesto, un PIN nuevo no elimina el acceso del atacante; los activos restantes necesitan una nueva cartera protegida de forma independiente. Si ya hubo robo, conserve pruebas y denuncie el incidente, en lugar de pagar a quien prometa revertir la transacción.
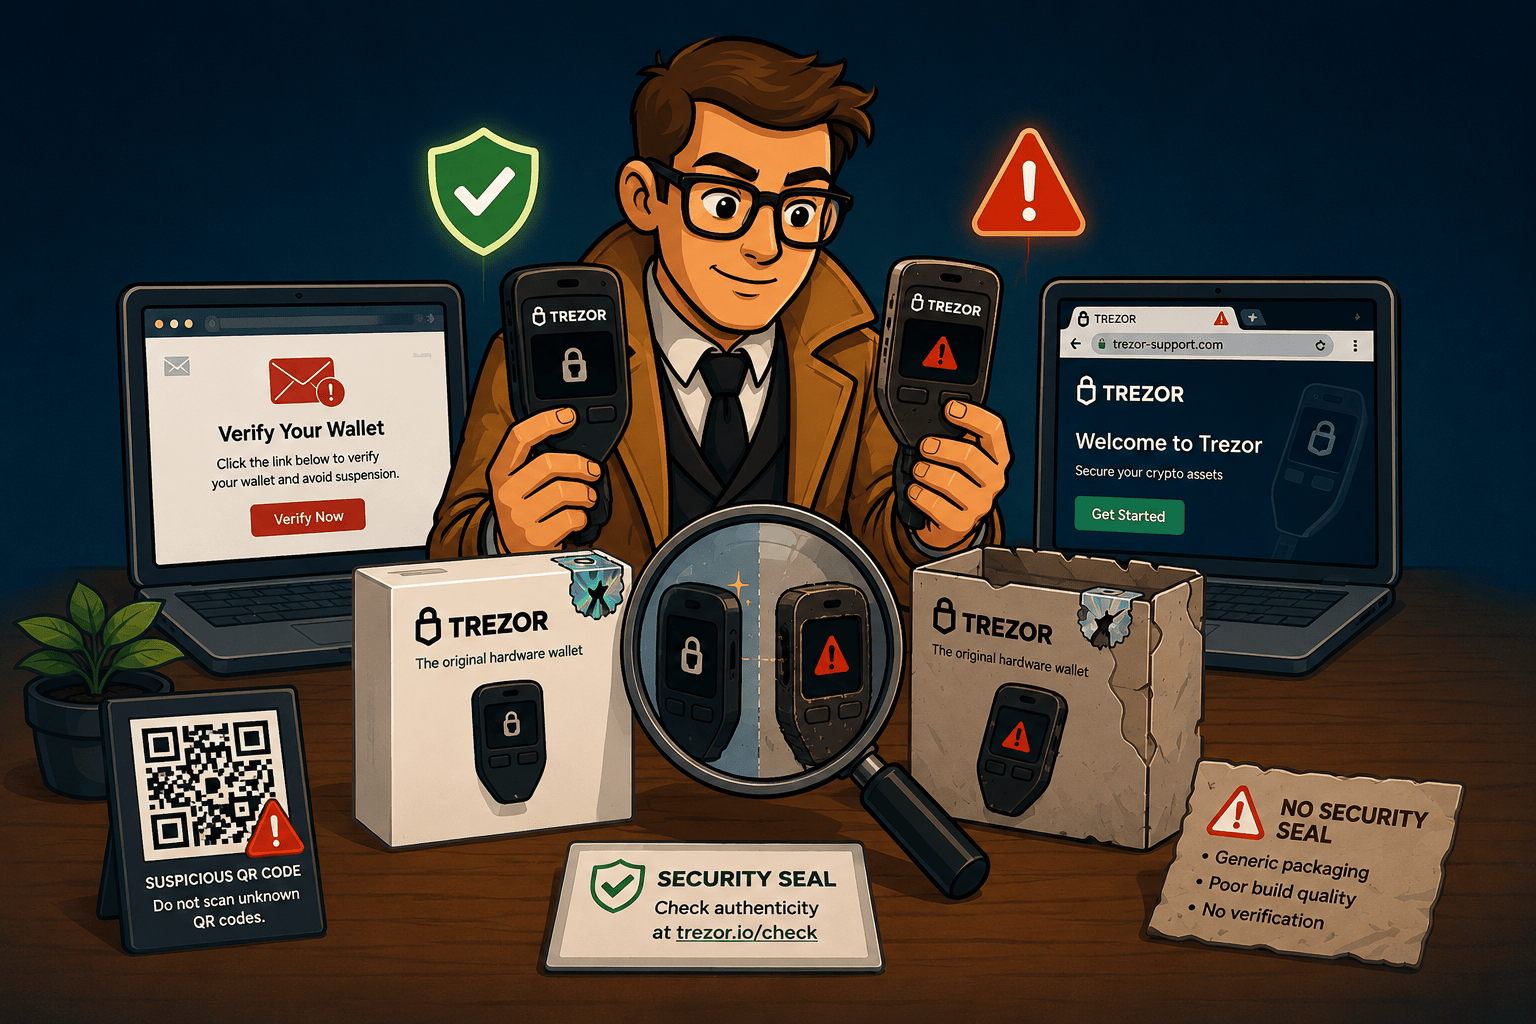
El Trezor es una de las formas más seguras de guardar criptos, y precisamente por eso los estafadores apuntan a quienes lo usan. Los estafadores engañan a los propietarios mediante correos convincentes, sitios web falsos y dispositivos falsificados. Casi todas las estafas de Trezor tienen el mismo objetivo: engañarle para que revele su semilla de recuperación, porque quien tiene su semilla controla sus fondos.
Esta guía desglosa las estafas de Trezor más comunes, incluidos los correos de brecha falsos, el ángulo de phishing de «verificación de autenticación» y el hardware falsificado, para que reconozca las señales de alarma y mantenga sus criptos seguras.
Por qué los usuarios de Trezor son un objetivo
Una cartera de hardware mantiene sus claves privadas fuera de línea, lo que reduce su exposición al malware del ordenador. Eso no hace que todos los dispositivos sean inmunes a los ataques físicos: el riesgo depende del modelo, del firmware y de la configuración de seguridad.
El phishing se aprovecha de su confianza. Si pueden convencerle de escribir su semilla de 12, 18 o 24 palabras en un sitio web, o de comprar un dispositivo que ya han manipulado, no necesitan piratear nada. Es usted quien les entrega las claves. Entender ese único hecho, que la semilla es siempre el objetivo real, hace que casi todas las estafas de Trezor sean fáciles de detectar.
Correos de estafa de Trezor: brechas falsas y mensajes de «verificación de autenticación»
La estafa de Trezor más común llega a su bandeja de entrada. Estos correos buscan generar pánico y urgencia para que actúe antes de pensar.
Un ejemplo ampliamente reportado es el correo falso de brecha de datos. Las víctimas recibieron un mensaje afirmando que Trezor había sufrido un incidente de seguridad que afectaba a un número específico de clientes, instándolas a descargar el «último Trezor Suite» y configurar un nuevo PIN. El enlace de descarga llevaba a un sitio suplantado que se veía idéntico al real, a veces usando trucos de Punycode para que la dirección pareciera decir suite.trezor.com cuando en realidad era un dominio distinto disfrazado. Cualquiera que conectara su cartera e introdujera su semilla de recuperación se la entregaba directamente a los atacantes. En algunos casos, los estafadores incluso abusaron del propio formulario de contacto de Trezor para que los mensajes parecieran más legítimos.
El ángulo de «verificación de autenticación» o «validación de cartera» es una variante muy parecida. Aquí, el correo o la ventana emergente afirma que su cartera debe completar un chequeo de seguridad, autenticación o validación urgente, o será bloqueada o perderá el acceso. El «chequeo» siempre termina de la misma manera: le pide introducir o confirmar su semilla de recuperación. Ningún proceso real de autenticación necesita jamás su frase de recuperación.
Incluso hay una versión fuera de línea. Los estafadores han enviado cartas físicas, hechas para parecer oficiales, diciendo a los propietarios de Trezor que escaneen un código QR y «revaliden» su cartera introduciendo su semilla. El canal cambia, el truco no.
Cómo detectar un correo de estafa de Trezor:
- El único sitio web oficial de Trezor es trezor.io. No es trezor.com, ni ningún imitador con caracteres o guiones adicionales.
- Trezor nunca le enviará un correo, un mensaje ni una carta pidiéndole su semilla de recuperación, su PIN o su passphrase. Nunca.
- Las noticias genuinas de brechas o seguridad se publican en trezor.io, así que escriba la dirección a mano en lugar de hacer clic en un enlace de un correo.
- La urgencia es la señal. «Actúa ahora o pierde el acceso» es presión, no procedimiento.
Dispositivos Trezor falsos: hardware falsificado y manipulado
Las estafas más aterradoras involucran el propio hardware. Investigadores de seguridad de Kaspersky analizaron un Trezor Model T falsificado que se veía genuino desde el exterior, sellos holográficos incluidos, pero fue reconstruido por dentro para robar fondos.
En lugar de la soldadura ultrasónica usada en dispositivos reales, el falso estaba unido con pegamento y cinta. Su microcontrolador había sido reemplazado por uno con la protección de lectura de seguridad desactivada. Lo más condenatorio de todo: el firmware no generaba una semilla de recuperación nueva y aleatoria. Usaba secretamente una de un pequeño conjunto de semillas pregeneradas que los atacantes ya poseían. Los fondos de la víctima podían entonces drenarse incluso si el dispositivo nunca se usaba en línea, porque los criminales tenían las claves desde el primer momento.
Señales de alarma de un Trezor falso o manipulado:
- El dispositivo llega con una semilla de recuperación ya escrita, o con una tarjeta que le indica que use una semilla o un PIN concretos. Un Trezor genuino siempre genera una semilla completamente nueva que solo ve usted, durante su propia configuración.
- Embalaje que parece resellado, pegado o dañado, o sellos holográficos que parecen incorrectos.
- Instrucciones de configuración que omiten el proceso oficial trezor.io/start, o que le dirigen a otra aplicación o a otro sitio web.
- Advertencias de autenticidad del firmware durante la configuración, que nunca debe ignorar.
Cómo comprar un Trezor de forma segura:
- Compre solo en la tienda oficial de Trezor o en un revendedor autorizado listado en trezor.io. Evite los mercados, los sitios de subastas y las «ofertas» de terceros.
- Configure el dispositivo personalmente, desde cero, siguiendo trezor.io/start.
- Asegúrese de que el dispositivo genere su semilla delante de usted y de que la anote personalmente.
Otras estafas de Trezor que vale la pena conocer
Más allá de los correos y los dispositivos falsos, algunos patrones más aparecen una y otra vez:
- Soporte falso. Los estafadores se hacen pasar por «soporte de Trezor» en redes sociales, ventanas emergentes de chat o líneas telefónicas, y luego piden su semilla para «arreglar» un problema. El soporte real nunca la necesita. Si su dispositivo está bloqueado porque olvidó su PIN, la solución es su propia semilla, no la ayuda de un agente de soporte para usarla.
- Aplicaciones de cartera falsas. Aplicaciones maliciosas en tiendas de aplicaciones o extensiones de navegador imitan Trezor Suite y capturan lo que escribe. Use únicamente software enlazado desde trezor.io.
- Sorteos y airdrops. «Envía 0,1 BTC para recibir 0,2 de vuelta», o un airdrop de tokens que le pide conectar la cartera y revelar su semilla. Ambos son robos.
- Servicios de recuperación falsos. Algunos estafadores se hacen pasar por firmas de recuperación de criptos y piden su semilla o un gran pago inicial. Un servicio legítimo nunca pide su semilla completa por adelantado y nunca garantiza resultados.
Las reglas de oro para evitar toda estafa de Trezor
Casi todas las estafas de Trezor fallan contra una breve lista de verificación:
- Mantenga su frase de recuperación en secreto. Para restaurar una cartera, siga el procedimiento oficial de su modelo y confirme las instrucciones en el dispositivo. Nunca revele la frase al servicio de soporte ni la introduzca en un sitio de verificación.
- Confíe solo en trezor.io. Teclee usted la dirección y compre hardware únicamente por canales oficiales.
- Un dispositivo nuevo genuino nunca viene precargado con una semilla o PIN.
- Trezor nunca se pone en contacto con usted para pedirle su semilla, su PIN o su passphrase.
- Vaya despacio. Las estafas se alimentan de la urgencia, así que una afirmación de que debe actuar de inmediato es una razón para detenerse, no para apresurarse.
Para un panorama más amplio de hábitos seguros de recuperación, nuestra guía de recuperación de carteras Trezor cubre las mismas reglas de seguridad en el contexto de restaurar una cartera.
¿Cree que le han estafado? Qué hacer ahora
Si acaba de darse cuenta de que algo anda mal, actúe rápido pero con cuidado.
Si introdujo su semilla en un sitio o dispositivo sospechoso y todavía tiene acceso, dé por hecho que la cartera está comprometida y mueva sus fondos de inmediato. Configure una cartera nueva en un dispositivo genuino con una semilla completamente nueva y transfiera todo antes de que lo haga el atacante. Si solo hizo clic en un enlace pero no introdujo su semilla, lo más probable es que no haya pasado nada, pero cambie sus hábitos y verifique todo a través de trezor.io de ahora en adelante.
Si un estafador ha transferido sus fondos, ningún servicio de recuperación puede revertir la transacción de blockchain confirmada. Una investigación o acciones legales pueden permitir en algunos casos la devolución de activos, sin garantizar el resultado. Las promesas de revertir la transferencia o garantizar la devolución de fondos robados son señales de alerta.
Nuestro servicio de recuperación se centra en un problema distinto: recuperar el acceso a su propia cartera cuando ha perdido una palabra de la semilla, ha olvidado su passphrase o no consigue pasar del PIN. Si esa es su situación, puede obtener una evaluación honesta a través de nuestro servicio de recuperación Trezor, y le diremos de antemano qué es posible y qué no.
Las tácticas de estafa cambian constantemente, así que, ante la duda, deténgase y verifique directamente en trezor.io antes de hacer nada con su cartera.
Preguntas frecuentes sobre estafas de Trezor
¿Trezor envía correos sobre una brecha de datos pidiéndome actualizar?
Tenga mucho cuidado. Los estafadores han enviado correos de brecha falsos instando a los usuarios a «actualizar» o configurar un nuevo PIN a través de un sitio suplantado. Trezor publica noticias de seguridad reales en trezor.io y nunca pide su semilla de recuperación. Si recibe un correo así, no haga clic en nada y verifique directamente en trezor.io.
¿Es real el correo de «verificación de autenticación de Trezor»?
No. Cualquier correo, ventana emergente o carta que le pida completar una «verificación de autenticación», validación o autenticación introduciendo su semilla de recuperación es una estafa de phishing.
¿Cómo sé si mi Trezor es genuino?
Compre solo en trezor.io o en un revendedor autorizado, verifique que el embalaje y los sellos estén intactos y encárguese usted de la configuración a través de trezor.io/start. Un dispositivo real genera una nueva semilla de recuperación delante de usted. Si llega con una semilla o un PIN ya configurados, es falso: no lo use.
Trezor pidió mi semilla de recuperación. ¿Es normal?
Si recibe una petición de su frase por correo, mensaje o de un supuesto servicio de soporte sin haber iniciado usted el proceso, es una estafa. Es distinto cuando usted inicia la restauración: en Model One, Standard Recovery utiliza la aplicación oficial Trezor Suite para una copia de 24 palabras. Usted confirma en el dispositivo y después introduce las palabras en Suite, en el orden que muestra el dispositivo. Advanced Recovery evita escribir las palabras en el ordenador. Siga las instrucciones oficiales de Trezor para Model One; nunca introduzca la frase a través de un enlace recibido en un mensaje.
¿Puedo recuperar criptos robadas en una estafa de Trezor?
En algunos casos, los activos pueden recuperarse mediante acciones legales o la colaboración del servicio que los custodia, pero una transacción de blockchain confirmada no puede simplemente revertirse. El análisis de transacciones y la asistencia jurídica pueden apoyar ese proceso, sin garantizar su resultado. Denuncie el robo o fraude y conserve los identificadores de transacción, las direcciones de cartera, las capturas de pantalla y los documentos relacionados.